BMW a remediat o bresa de securitate din softul ConnectedDrive al companiei care ar fi permis hackerilor sa deschida usile a pana la 2,2 milioane de vehicule Rolls-Royce, Mini si BMW, folosind un banal smartphone. Problema, descoperita de reprezentanti ai asociatiei automobilistilor germani ADAC, afecta automobile dotate cu softul ConnectedDrive, care foloseste carduri SIM pentru identificarea utilizatorilor autorizati de dispozitive mobile.
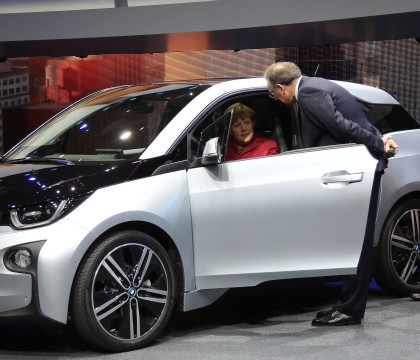
Printre modelele care riscau sa fie deschise astfel se numara Rolls-Royce Phantom, automobilele Mini si majoritatea vehiculelor sub marca BMW, intre care automobilul electric i3. Vehiculele au fost produse in perioada martie 2010-decembrie 2014, potrivit ADAC, iar BMW nu are informatii daca deficienta a fost exploatata pana acum, dar se pare ca hackerii nu aveau nevoie decat de un smarphone pentru a accesa sistemul.
Soferii se folosesc de softul ConnectedDrive pentru a activa mecanismul de blocare a usilor si pentru servicii precum informatii in timp real privind traficul, divertisment online si utilizarea aerului conditionat. Riscul de securitate aparea la transmiterea datelor, potrivit BMW. Compania a precizat ca a luat masuri pentru a elimina orice posibila bresa, prin folosirea unui protocol utilizat in securizarea tranzactiilor de comert electronic sau bancare.
Patchul de securitate anuntat de BMW nu are nevoie de o vizita in service, ci se instaleaza automat, atunci cand softul ConnecteDrive se leaga la serverele BMW Group.