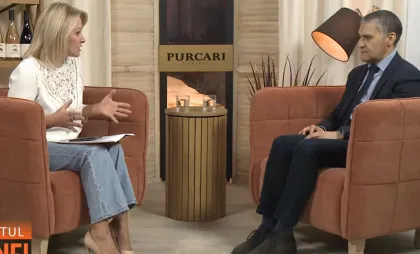
Atacul cibernetic asupra instituțiilor statului, în urma căruia au fost accesate datele personale ale cetățenilor, nu a fost considerat o criză la nivel național, ci un incident cibernetic major. Explicația vine de la directorul Centrului de Management al Crizelor, Sergiu Diaconu, care susține că instituțiile statului au continuat să funcționeze, iar centrul a intervenit abia după ce, pe 26 octombrie, a primit primele alerte că amploarea atacului este mai mare decât se estima inițial. Între timp, autoritățile au recomandat cetățenilor să verifice istoricul accesărilor din aplicația EVO.

Potrivit lui Sergiu Diaconu, atacurile s-au produs în mai multe valuri, iar informațiile despre acestea au ajuns treptat la autorități. Deși exista o alertă privind un atac cibernetic masiv, situația nu fusese considerată inițial o criză care să necesite activarea mecanismelor de intervenție ale Centrului de Management al Crizelor.
„Noi, de obicei, aflăm din informația pe care o primim, tocmai pentru că atacurile au fost în valuri și valurile au fost cu identificare tardivă”, a declarat directorul Centrului de Management al Crizelor.
Acesta a precizat că instituția nu a avut o imagine completă asupra situației până în 26 octombrie. Până atunci, informațiile primite indicau un posibil atac cibernetic de amploare, dar nu și o amenințare la adresa funcționării statului.
„Nu a fost o imagine până pe data de 26. Noi am primit doar informație despre o potențială escaladare, dar nu era pe roșu, nu era o criză prevăzută ca o criză. Era prevăzută ca un atac cibernetic masiv, dar care nu afectează funcționalitatea statului”, a explicat Sergiu Diaconu.
În urma alertelor din 26 octombrie, acesta spune că a propus convocarea unei ședințe cu prim-ministrul, în cadrul căreia au fost discutate măsuri suplimentare. Ulterior, autoritățile au intensificat monitorizarea incidentului și coordonarea dintre instituțiile responsabile.
De ce atacul cibernetic nu a fost considerat o criză
Directorul Centrului de Management al Crizelor susține că există o diferență între un incident cibernetic major și o criză propriu-zisă. Potrivit acestuia, criteriul principal este dacă incidentul afectează funcționarea instituțiilor statului și capacitatea acestora de a presta servicii esențiale.
„Nu putem să catalogăm nici până în ziua de azi asta ca o criză. Este totuși un incident cibernetic major, pentru că criza ține de funcționalitatea statului. Atâta vreme cât instituțiile statului pot funcționa și funcționează, nu se consideră a fi o criză”, a afirmat Diaconu.
Totuși, jurnalista i-a atras atenția că accesarea datelor personale poate avea consecințe asupra cetățenilor, chiar dacă serviciile publice continuă să funcționeze.
Acesta a recunoscut că populația este insuficient informată în privința securității cibernetice și a modului în care pot fi protejate datele personale.
Ce trebuie să verifice cetățenii în aplicația EVO
Un alt subiect abordat în discuție a fost aplicația EVO, prin intermediul căreia utilizatorii pot verifica istoricul accesărilor datelor personale. În contextul incidentului cibernetic, autoritățile au recomandat cetățenilor să consulte această secțiune pentru a observa dacă informațiile lor au fost accesate în mod suspect.
Sergiu Diaconu a vorbit despre necesitatea informării populației și a pregătirii acesteia pentru eventuale situații de risc, inclusiv în mediul digital. Totuși, în ceea ce privește atacul cibernetic, responsabilitatea investigării modului în care au fost accesate datele revine instituțiilor specializate.
Potrivit directorului, printre instituțiile ale căror acțiuni urmează să fie examinate se numără Agenția de Guvernare Electronică, Agenția pentru Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică.
„Urmează să arate acea anchetă care se desfășoară și vor fi examinate acțiunile la toate cele trei instituții de bază”, a precizat acesta.
Centrul de Management al Crizelor spune că monitorizează în continuare situația
Sergiu Diaconu afirmă că instituția pe care o conduce nu înlocuiește autoritățile responsabile de gestionarea incidentelor, ci coordonează informațiile și intervențiile atunci când o situație riscă să se transforme într-o criză.
Centrul funcționează non-stop și primește informații de la 72 de instituții centrale ale statului. În total, peste 300 de persoane sunt desemnate să contribuie la gestionarea situațiilor de urgență.
„Am trecut de la formatul de post-reacție la formatul de prevenție și intervenție imediată”, a declarat directorul.
În cazul atacului cibernetic, centrul spune că monitorizează în continuare evoluția situației și sprijină instituțiile responsabile. Rămâne însă de stabilit, în urma investigațiilor, cum au fost posibile accesările neautorizate, cât de extinsă a fost compromiterea datelor și ce consecințe ar putea avea incidentul asupra cetățenilor.
Podcastul integral poate fi urmărit pe pagina de YouTube a PRO TV.
Datele personale a peste 750 de mii de moldoveni au fost extrase în urma atacului cibernetic. Informațiile vizate includ nume, date despre familie, pensii, permise de conducere și unele date financiare. Procuratura municipiului Chișinău a pornit un dosar penal pentru încălcarea vieții private și divulgarea datelor urmăririi penale.