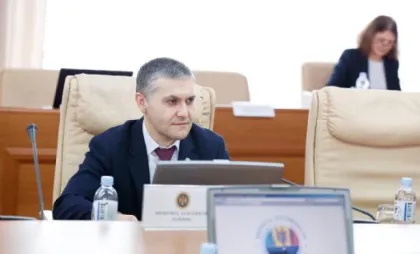
Riscurile directe pentru cetățeni în urma atacului cibernetic în care au fost extrase date personale asociate cu aproximativ 750.000 de IDNP-uri sunt, în prezent, foarte mici. Declarația a fost făcută de directorul Centrului Național de Management al Crizelor, Serghei Diaconu, în cadrul unei emisiunii de la Moldova 1.
Potrivit oficialului, datele sustrase nu permit, de unele singure, accesarea cardurilor bancare sau transferarea proprietăților. Acestea ar putea fi însă folosite de escroci pentru a câștiga încrederea oamenilor și a-i convinge să divulge informații mai sensibile.
„Din ce am monitorizat noi, riscurile la moment sunt foarte mici. Riscurile directe pentru cetățeni sunt foarte mici. Desigur, dacă cetățeanul va fi contactat și va da mai multă informație, riscurile cresc exponențial”, a declarat Serghei Diaconu.
Escrocii s-ar putea da drept reprezentanți ai băncilor
Șeful Centrului Național de Management al Crizelor i-a îndemnat pe cetățeni să fie atenți la mesajele și apelurile primite, în special la tentativele prin care escrocii s-ar putea prezenta drept angajați ai băncilor sau ai altor instituții.
Diaconu a precizat că informațiile extrase nu sunt suficiente, de unele singure, pentru a efectua operațiuni bancare sau pentru a schimba proprietarul unei mașini ori al unui apartament.
„Cu aceste date nu poți procesa cardurile bancare. Cu aceste date nu poți transcrie mașina de pe un cetățean pe altul sau apartamentul. Deci, financiar, suntem destul de safe”, a afirmat oficialul.
Potrivit acestuia, cea mai mare parte a informațiilor sustrase vizează IDNP-urile, însă au fost extrase și date asociate unor servicii și documente, inclusiv certificate medicale și de căsătorie. Riscurile pot crește dacă aceste informații sunt combinate cu alte date personale obținute de escroci.
De ce au fost suspendate unele servicii publice
Serghei Diaconu a explicat că primele măsuri luate de autorități după atacul cibernetic au vizat suspendarea serviciilor afectate, pentru a opri scurgerea datelor. Ulterior, sistemele au fost verificate, iar serviciile au fost repuse treptat în funcțiune. Printre cele suspendate temporar s-au numărat serviciile de eliberare a licențelor și certificatelor.
Oficialul a recunoscut că investigația privind incidentul și vulnerabilitățile exploatate nu a fost încă finalizată. El a atras atenția că multe sisteme informatice sunt învechite, în timp ce instrumentele utilizate pentru identificarea breșelor de securitate evoluează rapid.
„Vulnerabili suntem pentru că foarte multe sisteme sunt vechi. Evoluția sistemelor care caută breșe este una spectaculoasă, una care poate genera mii de verificări pe secundă”, a declarat Diaconu.
Ce date au fost extrase în urma atacului cibernetic
Anterior, Agenția de Guvernare Electronică (AGE) a anunțat că, în urma atacului cibernetic din perioada 19–23 octombrie, care a vizat mai multe servicii publice digitale, au fost extrase date asociate cu aproximativ 750.000 de IDNP-uri.