Agenția de Guvernare Electronică vine cu precizări după atacul cibernetic care a vizat sistemele informaționale și registrele de stat. Instituția demontează cinci informații care circulă în spațiul public și explică ce trebuie să știe cetățenii despre siguranța datelor personale și a serviciilor digitale.

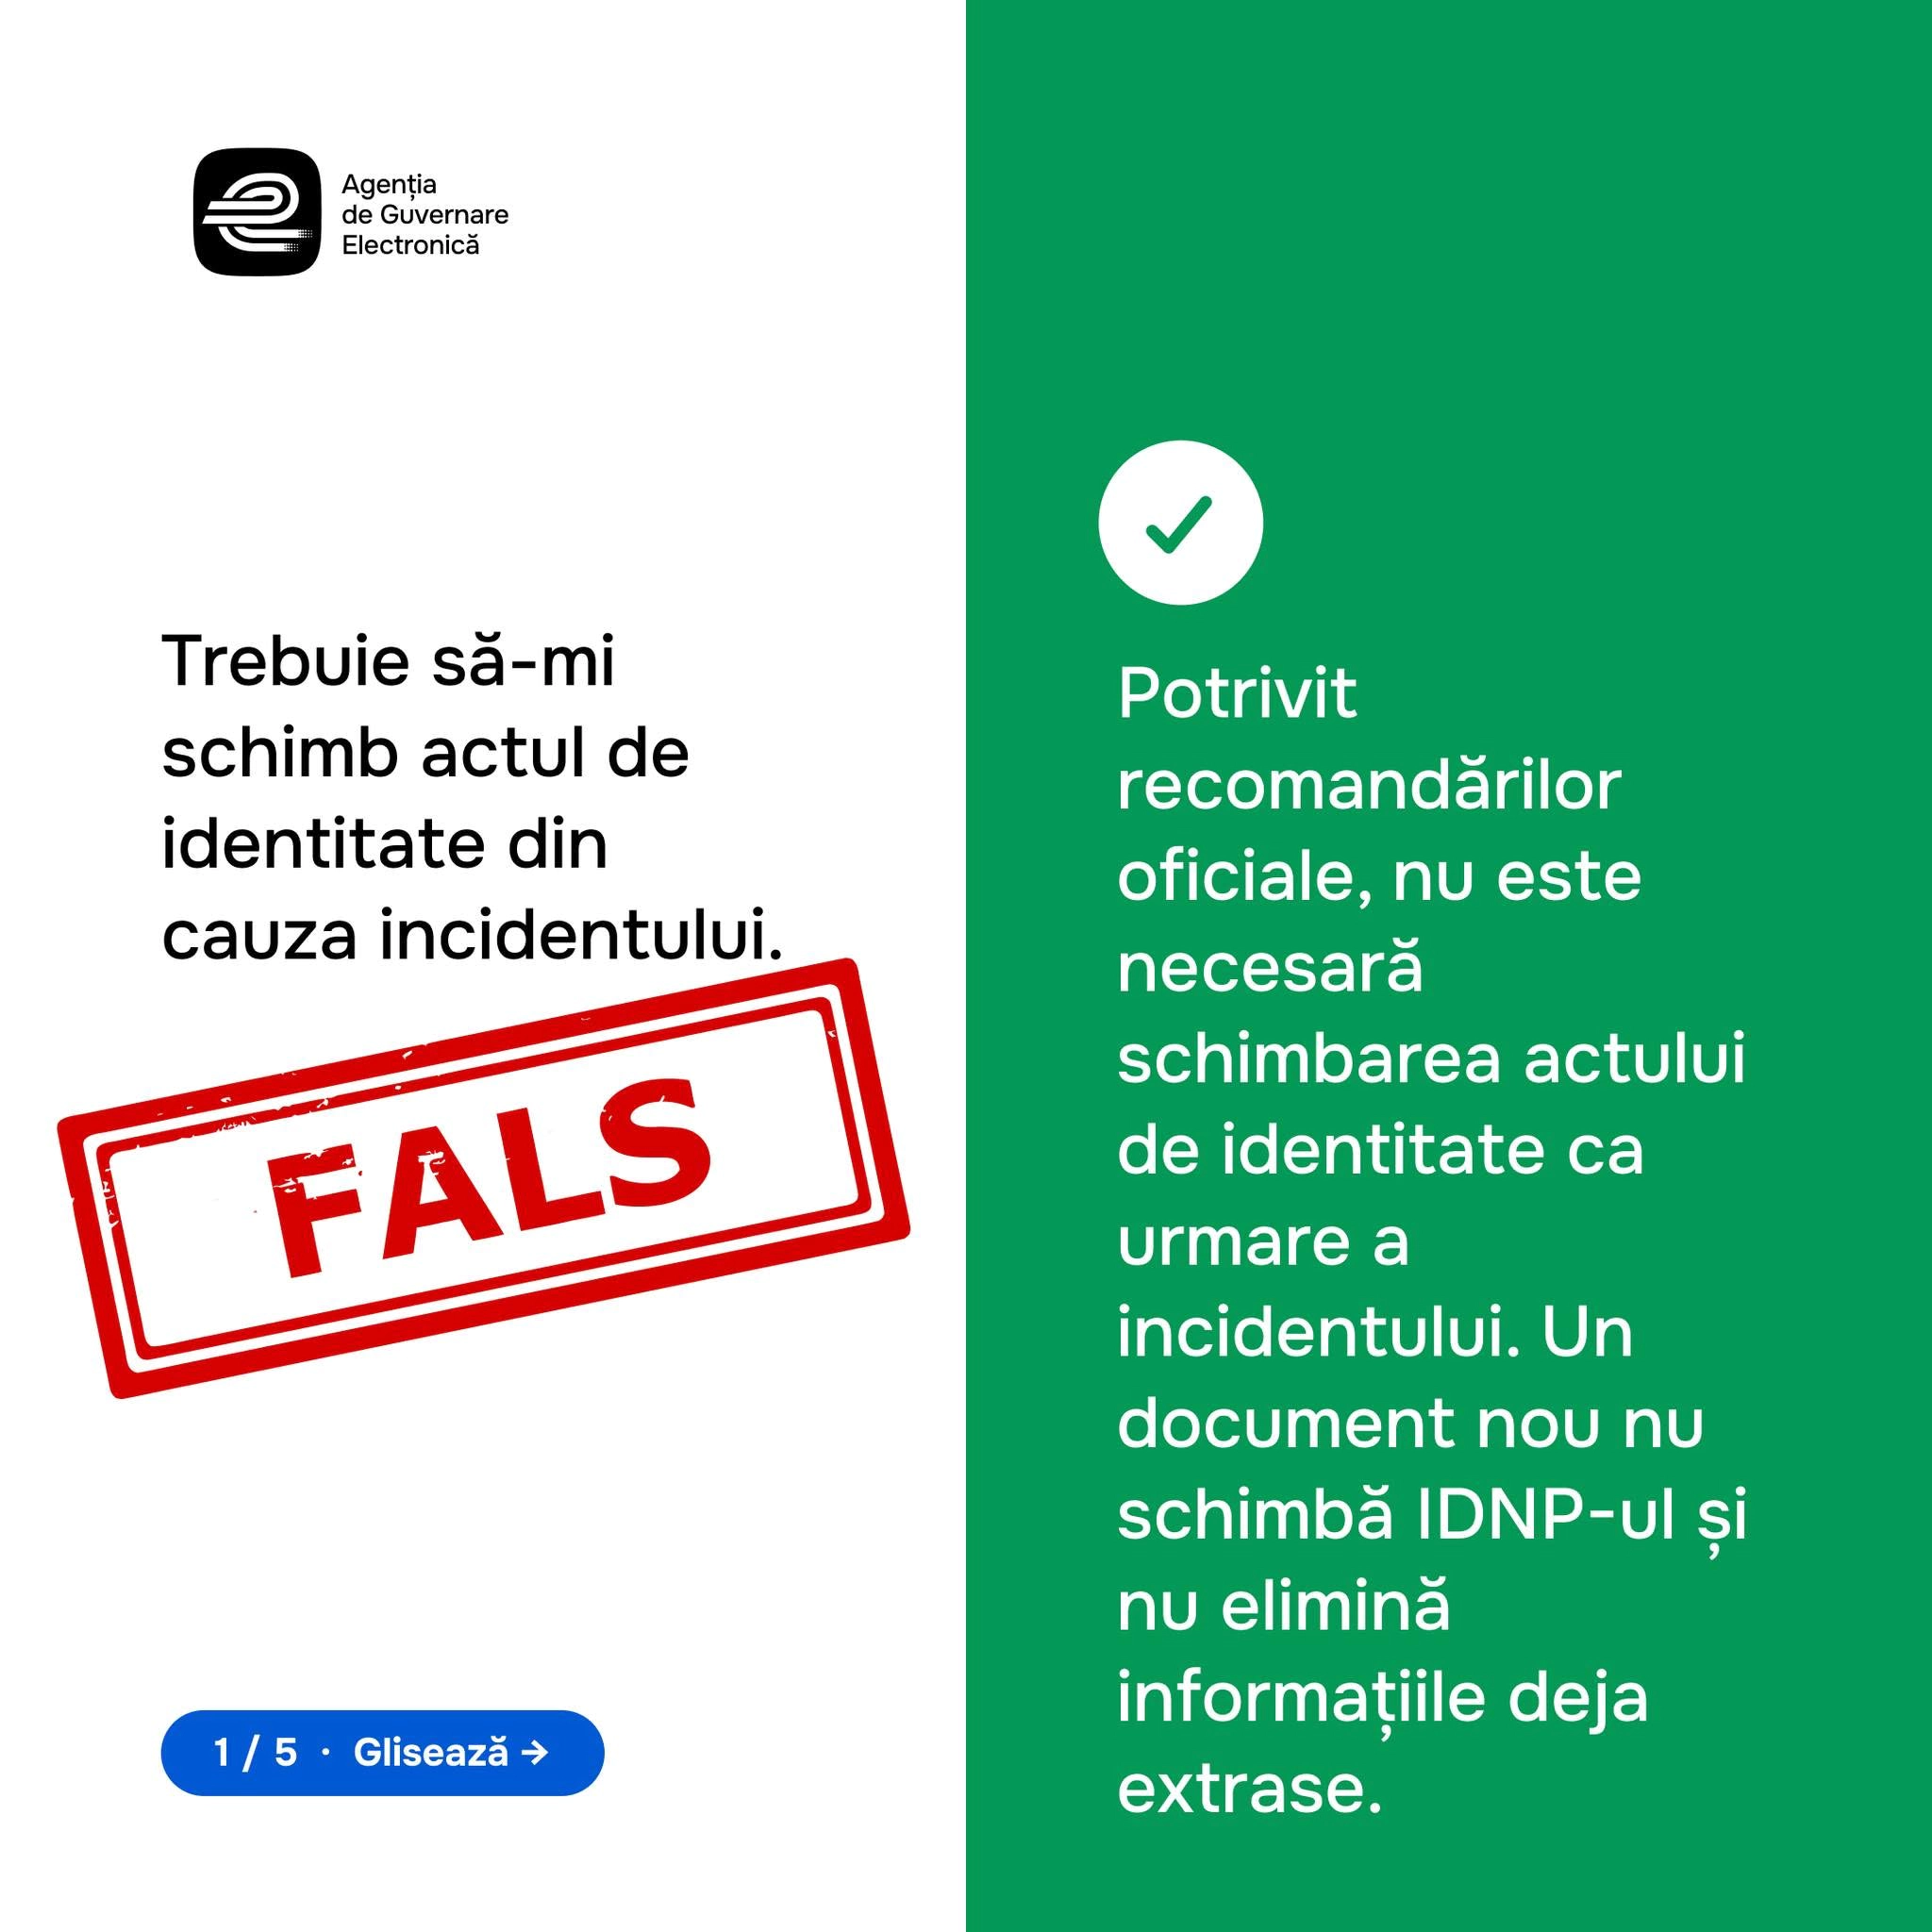
Una dintre informațiile care a stârnit îngrijorări este că cetățenii ar trebui să-și schimbe actele de identitate din cauza incidentului. AGE precizează că această măsură nu este necesară. Un document nou nu schimbă numărul de identificare de stat (IDNP) și nici nu elimină informațiile care ar fi putut fi extrase în urma atacului.
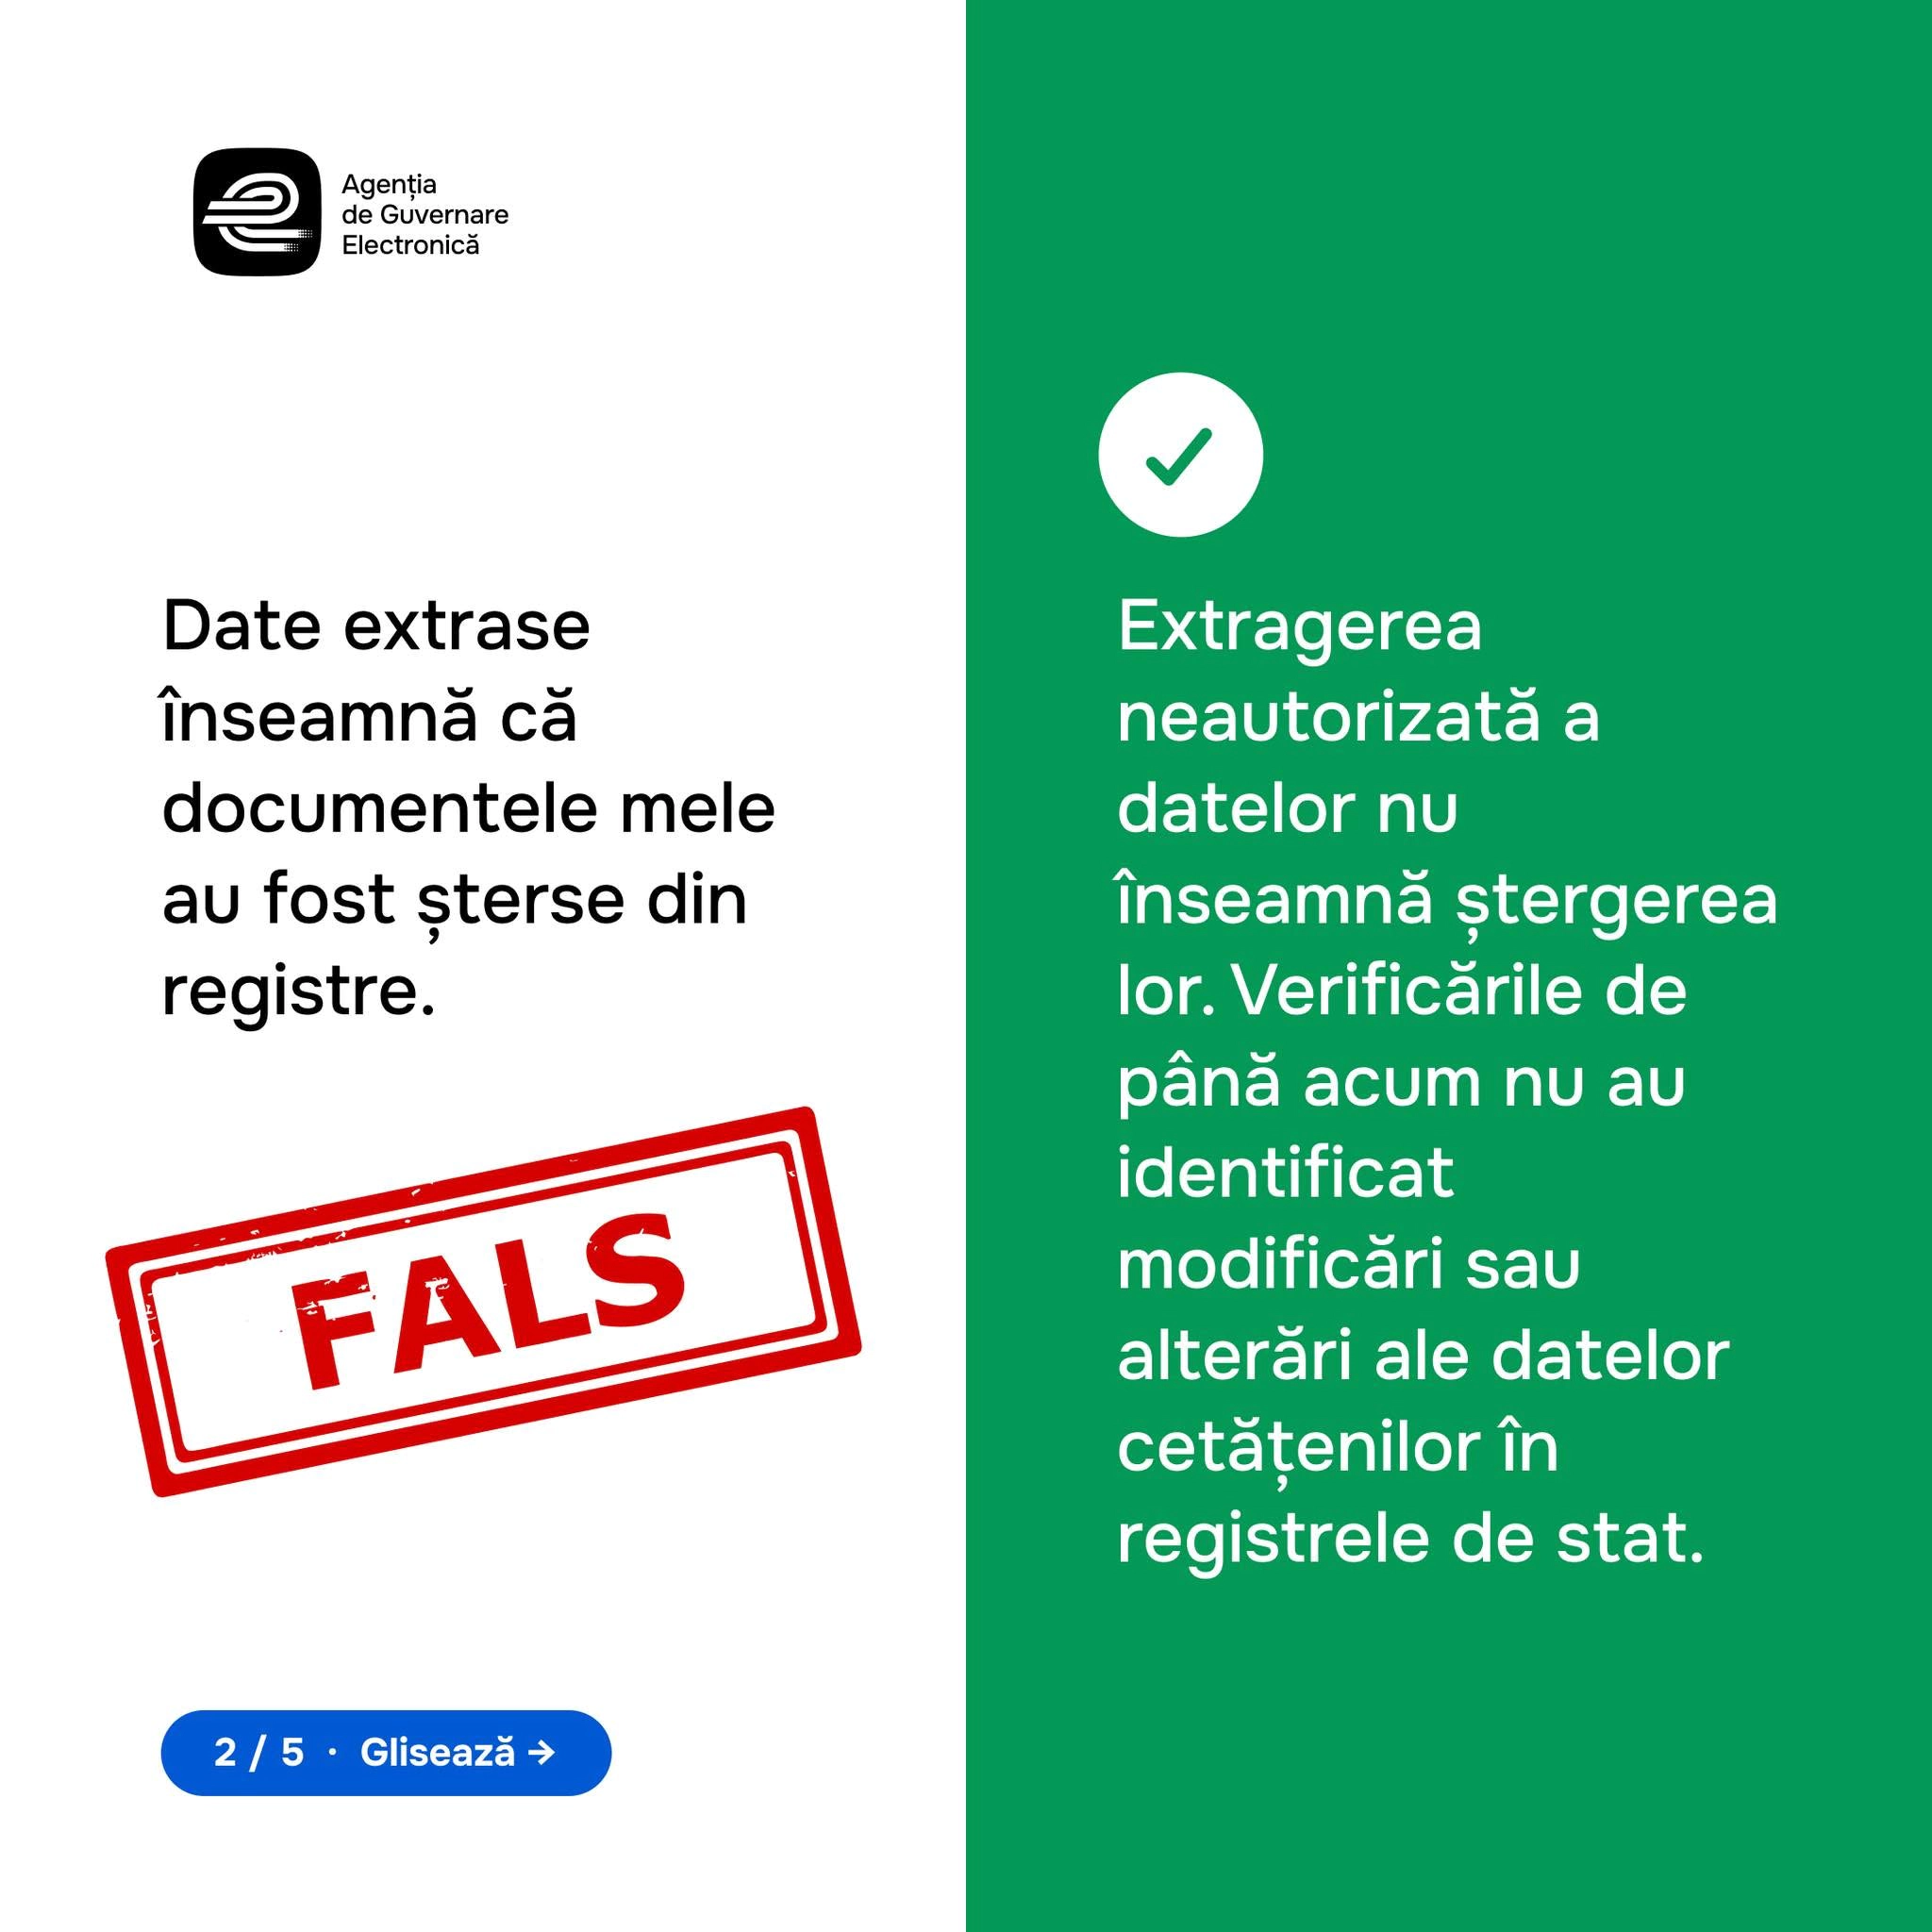
Totodată, instituția subliniază că extragerea neautorizată a datelor nu înseamnă că acestea au fost șterse din registrele de stat. Potrivit verificărilor efectuate până acum, nu au fost identificate modificări sau alterări ale datelor cetățenilor.
Atacul nu a fost provocat de o vulnerabilitate PHP
AGE respinge și informațiile potrivit cărora incidentul cibernetic ar fi fost posibil din cauza neactualizării versiunii PHP. Instituția precizează că atacul nu a fost realizat prin exploatarea unor vulnerabilități ale acestei tehnologii.
De ce a fost dezactivat EVOSign
O altă clarificare vizează dezactivarea temporară a autentificării prin EVOSign și a autentificării în doi pași. Potrivit AGE, măsura a fost luată preventiv, pentru efectuarea unor verificări suplimentare de securitate. Instituția subliniază că această decizie nu demonstrează că semnătura electronică a fost compromisă.
De asemenea, cetățenii nu trebuie să-și șteargă conturile din aplicația mobilă EVO. AGE explică faptul că atacul a vizat sistemele informaționale și registrele de stat în care sunt stocate date, nu conturile utilizatorilor aplicației.
Cum pot cetățenii afla dacă datele lor au fost afectate
Persoanele care doresc informații despre situația lor individuală pot solicita clarificări printr-o petiție semnată electronic, depusă pe platforma eDemocrație.gov.md, sau prin e-mail, la adresa office@egov.md.
Solicitările pot fi depuse și pe suport de hârtie, semnate olograf și expediate prin poștă sau prezentate la sediul Agenției de Guvernare Electronică. Informațiile care vizează individual fiecare solicitant pot fi comunicate după confirmarea identității acestuia.
La final, AGE îndeamnă cetățenii să fie vigilenți în fața apelurilor și mesajelor suspecte, să nu ofere parole, coduri PIN sau coduri de autentificare și să nu confirme plăți pe care nu le-au inițiat.
Instituția anunță că va continua să informeze publicul despre măsurile întreprinse și rezultatele confirmate ale verificărilor.
Datele personale a peste 750 de mii de moldoveni au fost extrase în urma atacului cibernetic. Informațiile vizate includ nume, date despre familie, pensii, permise de conducere și unele date financiare. Procuratura municipiului Chișinău a pornit un dosar penal pentru încălcarea vieții private și divulgarea datelor urmăririi penale.