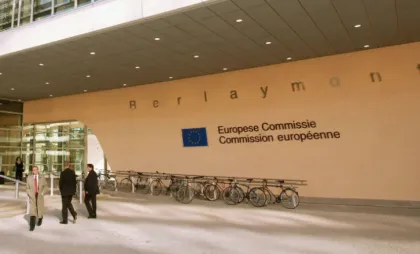
Comisia Europeană a fost vizată, la sfârșitul lunii octombrie, de un atac cibernetic în care hackerii au folosit instrumente bazate pe inteligență artificială. Incidentul a fost detectat pe 22 octombrie, iar instituția europeană a deschis imediat o anchetă pentru a stabili cine se află în spatele atacului și dacă au fost compromise date.

Ca măsură de precauție, mai multe aplicații și sisteme informatice au fost dezactivate temporar. Cele mai multe dintre acestea au fost între timp restabilite.
Purtătorul de cuvânt al Comisiei Europene, Thomas Regnier, a confirmat incidentul și a precizat că, până în prezent, nu au fost identificate dovezi privind o breșă de securitate care să afecteze întregul personal al instituției.
Oficialul a atras atenția că inteligența artificială poate fi folosită atât pentru identificarea vulnerabilităților și prevenirea atacurilor, cât și în scopuri malițioase, pentru desfășurarea operațiunilor cibernetice.
Potrivit informațiilor publicate de Politico, atacul ar fi vizat inclusiv sisteme utilizate de angajați pentru gestionarea salariilor, concediilor și cheltuielilor medicale. Există suspiciuni că ar fi putut fi compromise date cu caracter personal, însă amploarea eventualelor scurgeri nu a fost stabilită.
Investigația urmează să clarifice și identitatea atacatorilor. Comisia Europeană nu a oferit deocamdată informații despre posibilii responsabili și a precizat că nu există indicii privind solicitarea unei răscumpărări.
Incidentul readuce în atenție riscurile tot mai mari generate de utilizarea inteligenței artificiale în atacurile informatice, care pot deveni mai rapide și mai complexe, scrie Digi24.