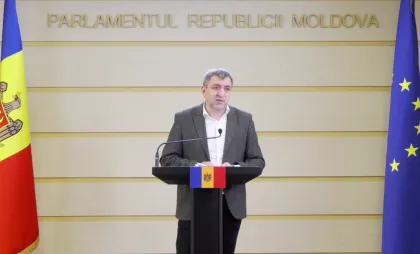
Atacul cibernetic asupra bazelor de date ale serviciilor publice digitale din Republica Moldova ar fi fost lansat din afara țării, prin intermediul unor conexiuni din șase state, unele din Uniunea Europeană și Oceania. Primele accesări neautorizate au fost înregistrate în perioada 19–23 octombrie, iar în doar patru zile au fost efectuate aproximativ șase milioane de accesări, deși în mod obișnuit numărul acestora ajunge la 20.000–40.000 pe zi. Informațiile au fost prezentate de președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, în cadrul unui briefing de presă, după audierile cu ușile închise din Parlament.

Potrivit lui Carp, amploarea accesărilor ridică semne de întrebare cu privire la capacitatea instituțiilor responsabile de a monitoriza și detecta incidentele de securitate cibernetică. Deputatul a menționat că primele semnale privind accesarea datelor au venit chiar de la cetățeni, care au sesizat că informațiile lor personale ar fi fost consultate fără autorizare.
Lilian CARP, PREȘEDINTELE COMISIEI PENTRU SECURITATE: „Ceea ce spune că instituțiile nu au observat cum a avut loc acest atac cibernetic. Modul în care a fost organizată monitorizarea securității procesului operațional și capacitatea instituțiilor rămân un semn de întrebare, în condițiile în care instituțiile nu au observat că numărul de accesări este mai ridicat”.
Pentru a stabili cum a fost posibilă breșa de securitate și cine se face responsabil, urmează să fie efectuate două audituri. Primul va fi unul tehnic și va avea drept scop identificarea vulnerabilităților sistemelor, precum și stabilirea numărului exact de persoane ale căror date au fost compromise. Cel de-al doilea va analiza modul în care a fost organizat și executat atacul, pentru a ajuta la identificarea celor care se află în spatele acestuia.
Carp s-a arătat nedumerit de faptul că instituțiile responsabile nu au reacționat la timp, deși numărul accesărilor era mult peste nivelul obișnuit.
Lilian CARP, PREȘEDINTELE COMISIEI PENTRU SECURITATE: „Pentru mine rămâne o enigmă de ce instituțiile nu au reacționat, de ce nu și-au pus întrebări. Aceste două audituri vor oferi răspuns”.
Deputatul a precizat că ia în calcul mai multe scenarii privind producerea atacului, inclusiv posibilitatea unei implicări din interiorul instituțiilor. Acesta a subliniat că incidentul ridică semne de întrebare nu doar în privința securității sistemelor, ci și a modului în care instituțiile responsabile colaborează.
Carp: Datele bancare nu au fost compromise
În ceea ce privește eventualele riscuri pentru cetățeni, Lilian Carp a declarat că, la această etapă, nu există indicii că atacatorii ar putea accesa și alte categorii de date. Totodată, acesta a respins informațiile apărute în spațiul public potrivit cărora sistemul bancar ar fi devenit vulnerabil în urma incidentului.
Lilian CARP, PREȘEDINTELE COMISIEI PENTRU SECURITATE: „Este un fals!”
Potrivit lui Carp, Banca Națională a Moldovei a dispus aplicarea unor filtre suplimentare de securitate, menite să împiedice accesul neautorizat la datele bancare. Acesta a mai dat asigurări că informațiile extrase în urma atacului nu pot fi utilizate, în acest moment, pentru contractarea unor credite în numele persoanelor vizate.
Audieri la Parlament
Audierile au fost organizate astăzi de Comisia pentru Securitate Națională, Apărare și Ordine Publică și s-au desfășurat cu ușile închise, fără accesul presei. La ședință au fost invitate nouă instituții responsabile de securitatea cibernetică și investigarea infracțiunilor, pentru a oferi explicații despre atacurile informatice și măsurile întreprinse în acest caz.
Peste 750.000 de cetățeni, afectați de extragerea neautorizată a datelor personale
Atacurile cibernetice au vizat bazele de date ale mai multor servicii publice digitale, iar în urma acestora au fost extrase neautorizat datele cu caracter personal a peste 750 de mii de cetățeni. În urma incidentului, șefa Agenției de Guvernare Electronică a fost demisă. Autoritățile au declarat că datele sustrase nu permit falsificarea actelor sau contractarea creditelor în numele victimelor și au precizat că informațiile cardurilor bancare nu au fost compromise. Principalul risc identificat este utilizarea datelor personale în tentative de escrocherie.