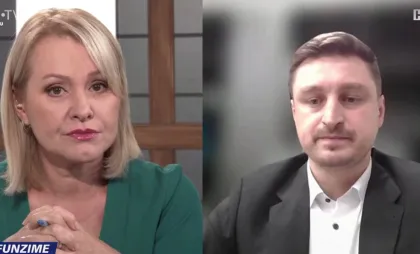
Cum a fost posibil ca datele personale asociate a aproximativ 750.000 de IDNP-uri să fie accesate fără autorizație și de ce atacul cibernetic nu a fost depistat din primele etape? Radiografia incidentului, de la primele semne ale activității suspecte până la extragerea masivă a informațiilor și măsurile luate de autorități, a fost analizată în cadrul emisiunii „În Profunzime”. Directorul Agenției pentru Securitate Cibernetică, Mihai Lupașcu, expertul în securitate Andrei Curăraru și specialistul în protecția datelor cu caracter personal Sergiu Bozianu au explicat ce se știe despre atac, care sunt riscurile pentru cetățeni și ce ipoteze există privind autorii acestuia.
Cum s-a desfășurat atacul: primele semne au apărut cu câteva zile înainte
Potrivit directorului Agenției pentru Securitate Cibernetică, Mihai Lupașcu, instituția a fost informată despre incident pe 23 octombrie. Investigațiile ulterioare au arătat însă că atacatorii ar fi început să caute vulnerabilități în sistemele guvernamentale încă din 19 octombrie.
„Un atac cibernetic are mai multe faze. Și, într-adevăr, abia după analiza tuturor evenimentelor de securitate și accesărilor s-a constatat că activitatea de recunoaștere a vulnerabilităților a început mai devreme, spre începutul săptămânii”, a explicat Mihai Lupașcu.
Acesta a precizat că, în prima etapă, traficul generat nu a fost suficient de mare pentru a atrage atenția sau pentru a declanșa alerte de securitate. Situația s-ar fi schimbat în zilele de 22 și 23 octombrie, când au început extragerile masive de date.
„Abia pe 23, când s-au început extragerile masive de date, 22–23, s-a constatat că sunt lucruri care nu merg OK și nu sunt în regulă accesările”, a declarat directorul Agenției pentru Securitate Cibernetică.
Potrivit acestuia, în aceeași zi, la ora 11:30, a fost dispusă sistarea serviciilor. Au fost deconectate preventiv 82 de servicii publice, precum și peste 30 de sisteme informaționale și panouri de administrare.
Decizia a fost luată pentru a împiedica exploatarea în continuare a vulnerabilităților și pentru a proteja datele cetățenilor. Serviciile au început să fie repornite treptat, după verificări și corectarea problemelor identificate.
Lupașcu a menționat că, în procesul de remediere, au fost implicați și specialiști din mediul privat, inclusiv compania Orange Systems, care a oferit asistență Agenției de Guvernare Electronică.
Ce vulnerabilități au permis accesul la date
Potrivit lui Mihai Lupașcu, investigația a identificat vulnerabilități la nivelul unor aplicații guvernamentale, în special în mecanismele de autentificare. Acestea ar fi permis accesarea neautorizată a unor informații.
„S-a constatat că există o vulnerabilitate la nivelul aplicațiilor guvernamentale. Este vorba de mecanisme de autentificare care au putut fi exploatate într-o anumită manieră, care să permită accesarea datelor neautorizat”, a afirmat directorul Agenției pentru Securitate Cibernetică.
El a mai spus că sistemele vizate au fost dezvoltate în urmă cu mai mulți ani și că tehnologiile de inteligență artificială ar fi fost folosite pentru identificarea și exploatarea unor vulnerabilități.
„Noi am constatat că au fost utilizate tehnologii de inteligență artificială pentru a detecta și a exploata anumite vulnerabilități care au fost prezente în aplicații dezvoltate de inteligența umană”, a declarat Lupașcu.
În opinia sa, incidentul scoate în evidență necesitatea unei analize mai ample a serviciilor digitale ale statului, a actualizării acestora și a implementării mai multor niveluri de protecție.
Totodată, oficialul a subliniat că Agenția pentru Securitate Cibernetică, creată în urmă cu aproximativ doi ani, nu administrează direct toate sistemele guvernamentale. Agenția de Guvernare Electronică dezvoltă și gestionează platformele digitale, iar Serviciul Tehnologia Informației și Securitate Cibernetică operează infrastructura tehnică. Fiecare instituție are responsabilități distincte în protejarea sistemelor pe care le gestionează.
Lupașcu a recunoscut că mecanismele de prevenție și detecție nu au funcționat suficient de eficient pentru a identifica atacul într-o etapă timpurie. Printre măsurile anunțate pentru viitor se numără consolidarea capacităților de monitorizare și crearea unui centru de operațiuni de securitate cibernetică, care să poată identifica mai rapid activitățile suspecte.
Aproximativ 750.000 de IDNP-uri, vizate. Nu toate datele au fost compromise în aceeași măsură
În urma atacului au fost confirmate accesări neautorizate ale unor informații asociate cu aproximativ 750.000 de coduri personale, însă autoritățile precizează că acest lucru nu înseamnă că toate datele fiecărui cetățean au fost extrase.
„Au fost, într-adevăr, confirmate accesări a informațiilor cu caracter personal pentru un număr de cel puțin sau în jur de 750.000 de IDNP-uri. Asta nu înseamnă automat că absolut toate datele relative la aceste IDNP-uri au fost compromise. În unele cazuri este vorba doar de nume și prenume, în alte cazuri este vorba de date mai extinse”, a explicat Mihai Lupașcu.
Printre categoriile de informații despre care s-a discutat public se numără numele și prenumele, data și locul nașterii, date despre membrii familiei, asigurarea medicală, medicul de familie, certificatele medicale, actele de stare civilă, pensiile și prestațiile sociale. În anumite cazuri, ar putea fi vorba și despre informații privind permisele de conducere, mașinile deținute, companiile administrate, datoriile fiscale, codurile IBAN și plățile efectuate prin sistemul guvernamental de plăți.
Deocamdată, nu este clar ce categorii de informații au fost accesate în cazul fiecărei persoane și din ce registre au fost extrase datele. Potrivit directorului Agenției pentru Securitate Cibernetică, Agenția de Guvernare Electronică urmează să comunice informațiile individuale după încheierea investigației și stabilirea mecanismului de notificare.
„A existat discuția și s-a agreat despre faptul că urmează a fi informați cetățenii, fiecare în parte, pentru că asta este foarte important”, a declarat Mihai Lupașcu.
Expertul în protecția datelor cu caracter personal, Sergiu Bozianu, a insistat că informarea cetățenilor nu trebuie să se limiteze la anunțarea faptului că datele le-au fost accesate. Oamenii trebuie să afle și ce informații au fost expuse, din ce sisteme provin acestea și ce riscuri implică situația.
Potrivit lui Bozianu, lipsa unor informații complete îi împiedică, deocamdată, pe cetățeni să înțeleagă exact cât de mult îi poate afecta incidentul.
Pot rămâne oamenii fără bani, case sau mașini?
Una dintre cele mai mari temeri ale cetățenilor este că datele extrase ar putea fi folosite pentru a le accesa conturile bancare, a contracta credite în numele lor sau a le înstrăina bunurile.
Mihai Lupașcu susține că autoritățile au discutat cu reprezentanții sectorului bancar și cu Banca Națională a Moldovei, iar asigurările primite sunt că datele extrase nu sunt suficiente, de unele singure, pentru a efectua tranzacții sau a contracta credite la distanță.
„Am fost asigurați că nicio tranzacție nu poate fi posibilă. Nu e posibil de făcut sau de contractat credite ori alte tranzacții utilizând doar aceste date sau de deschis conturi la distanță”, a declarat directorul Agenției pentru Securitate Cibernetică.
Acesta a precizat că băncile și organizațiile de creditare trebuie să verifice identitatea persoanelor înainte de a le oferi acces la servicii financiare. De asemenea, potrivit informațiilor prezentate de oficial, până la acel moment nu fusese identificată posibilitatea modificării datelor extrase din sistemele vizate.
Expertul Sergiu Bozianu consideră însă că autoritățile nu ar trebui să ofere asigurări categorice în lipsa unei imagini complete asupra incidentului. El a explicat că riscul nu ține doar de informațiile extrase, ci și de modul în care acestea ar putea fi combinate cu alte date disponibile public sau obținute din alte surse.
„Este prea curajos să spunem că stați liniștiți, că totul este în regulă”, a avertizat expertul.
Bozianu a explicat că un cod IBAN nu oferă, în sine, acces la contul bancar, la fel cum cunoașterea adresei de e-mail a unei persoane nu permite automat accesarea căsuței sale poștale. Totuși, datele personale pot fi folosite pentru tentative de impersonare, falsificarea unor documente sau alte scheme frauduloase. Pentru deschiderea conturilor, obținerea creditelor ori efectuarea unor tranzacții cu bunuri sunt necesare, în mod obișnuit, verificări suplimentare.
Expertul a atras atenția că riscurile pot depinde și de eventuale breșe în alte sisteme sau de complicitatea unor persoane din interiorul instituțiilor, însă nu a prezentat dovezi că astfel de situații s-ar fi produs în cazul acestui atac.
Așadar, din informațiile prezentate în emisiune, nu rezultă că cetățenii ar fi rămas fără bani sau bunuri ca urmare directă a incidentului. Îngrijorarea experților vizează mai ales posibilitatea folosirii datelor în fraude viitoare, precum și lipsa unor informații complete despre amploarea compromiterii.
„Nu trebuie să credem pe nimeni” — riscul unor escrocherii mai convingătoare
Potrivit lui Mihai Lupașcu, unul dintre cele mai importante riscuri identificate în această etapă este intensificarea tentativelor de escrocherie prin telefon și mesaje. Informațiile personale pot ajuta infractorii să construiască scenarii credibile, pretinzând că reprezintă o bancă, o instituție publică sau o altă organizație cu care victima are legături.
„Cu acest set de date foarte mare putem să ne așteptăm la campanii de escrocherii foarte convingătoare”, a avertizat oficialul.
Dacă o persoană care sună cunoaște numele, datele despre familie, banca la care ai cont sau unele plăți efectuate, poate părea că are acces legitim la informațiile tale. În realitate, cunoașterea acestor detalii nu demonstrează identitatea apelantului.
„Nu trebuie să credem pe nimeni când suntem contactați și pretind a fi cineva, indiferent de ce informații ne spun la telefon”, a subliniat Mihai Lupașcu.
Sergiu Bozianu a atras atenția că datele personale nu își pierd valoarea odată cu trecerea timpului. Acestea pot fi păstrate, combinate cu alte informații și reutilizate în diferite scheme, inclusiv la distanță de ani de la incident.
„Datele nu au termen de valabilitate. Ele vor fi utilizate astăzi, peste zece ani, atât timp cât persoana va exista”, a declarat expertul.
El a explicat că problema este cu atât mai serioasă cu cât IDNP-ul nu poate fi schimbat cu aceeași ușurință ca o parolă. Cetățenii vor continua să îl folosească în relația cu băncile, notarii și instituțiile publice, ceea ce înseamnă că datele extrase pot rămâne relevante pentru tentative de fraudă pe termen lung.
Bozianu a mai avertizat că nu se cunoaște, deocamdată, dacă au fost accesate și date biometrice sau alte informații tehnice asociate utilizatorilor. În lipsa unor concluzii oficiale, aceste posibilități nu pot fi prezentate drept fapte confirmate.
De ce IDNP-ul este considerat un punct vulnerabil
În cadrul emisiunii, Sergiu Bozianu a criticat modul în care au fost construite unele dintre sistemele informaționale ale statului, argumentând că IDNP-ul este folosit pe scară largă pentru identificarea aceleiași persoane în registre diferite.
În opinia sa, centralizarea accesului la numeroase servicii și folosirea unui identificator comun pot amplifica efectele unei breșe atunci când mecanismele de securitate nu sunt suficient de solide.
„La noi tot conceptul sistemului informațional este bazat pe IDNP. [...] În loc să se utilizeze careva ID-uri, coduri care să mascheze IDNP-ul, noi am utilizat cea mai simplă cale, să utilizăm IDNP-ul pentru ca în toate bazele de date să identificăm această persoană”, a afirmat expertul.
Acesta a explicat că, atunci când mai multe sisteme pot fi corelate folosind același identificator, informațiile obținute dintr-o sursă pot ajuta la identificarea sau deducerea unor detalii din alte surse. De aceea, consideră necesară o analiză amplă a sistemelor guvernamentale și a modului în care acestea schimbă date între ele.
Totuși, faptul că IDNP-ul este folosit în mai multe registre nu înseamnă că toate bazele de date ale statului au fost sparte. Nici amploarea exactă a accesului neautorizat și nici eventuala extragere a unor informații suplimentare nu au fost stabilite public în totalitate.
Expertul a pledat pentru un audit al sistemelor informaționale, verificarea măsurilor de protecție a datelor și testarea periodică a platformelor prin simulări de atac. În opinia sa, digitalizarea serviciilor publice trebuie însoțită de investiții pe măsură în securitate, monitorizare și protejarea vieții private.
Cine s-ar putea afla în spatele atacului: ipoteza unor actori statali străini
Autoritățile nu au anunțat deocamdată cine a organizat atacul cibernetic. În emisiune s-a discutat însă despre posibilitatea implicării unor actori statali străini, ipoteză menționată și în declarațiile premierului.
Andrei Curăraru, expert în securitate al WatchDog, a spus că Federația Rusă este una dintre ipotezele care trebuie luate în calcul, în contextul avertismentelor anterioare privind posibile tentative de accesare a unor volume mari de date ale cetățenilor Republicii Moldova. El a subliniat însă că atribuirea unui atac cibernetic este dificilă și că, în lipsa unor probe concludente, nu poate fi indicat un autor cu certitudine.
„Noi, iarăși, în mod normal, nu putem să punem mâna în foc că este Federația Rusă”, a declarat expertul.
Curăraru a explicat că datele ar putea fi folosite nu doar pentru escrocherii obișnuite, ci și pentru operațiuni mai ample de influențare sau colectare de informații. În opinia sa, datele despre funcții, relații de familie, datorii sau alte vulnerabilități personale ar putea fi valoroase pentru cei care urmăresc să identifice persoane ce pot fi manipulate ori presate.
Expertul a mai afirmat că neîncrederea în serviciile digitale ar putea deveni, la rândul ei, o consecință a atacului. Dacă cetățenii se tem să folosească platformele electronice, ar putea deveni mai reticenți față de digitalizarea serviciilor publice.
Aceste scenarii reprezintă însă evaluări și ipoteze ale expertului, nu concluzii ale investigației oficiale. Deocamdată, nu există o atribuire publică definitivă a atacului către Federația Rusă sau către un alt actor.
O altă întrebare este dacă datele au fost transferate în afara Republicii Moldova și cui ar fi putut ajunge. Bozianu a explicat că jurnalele tehnice ale sistemelor pot conține informații despre accesări și extrageri, care ar putea ajuta anchetatorii să reconstituie traseul datelor. Totuși, stabilirea destinației finale poate fi complicată dacă informațiile sunt copiate, revândute sau transferate prin mai multe sisteme.
„Ele sunt vândute și revândute, sunt utilizate în diferite situații sau sunt scoase atunci când este necesar”, a avertizat expertul, referindu-se la modul în care pot circula bazele de date ajunse în posesia unor persoane neautorizate.
În același timp, experții au subliniat că nu trebuie făcute speculații privind țara de origine a atacului doar pe baza unor indicii sau a unor coincidențe. Identificarea autorilor presupune analiza urmelor tehnice și, dacă este necesar, cooperarea cu instituțiile din alte state.
Cum pot cetățenii să verifice dacă le-au fost accesate datele
Până la notificarea oficială a persoanelor afectate, există un instrument prin care cetățenii pot verifica istoricul accesărilor datelor personale. Potrivit explicațiilor oferite în emisiune, modulul „Cine ți-a accesat datele”, disponibil prin platforma EVO sau în cabinetul personal, permite consultarea unor informații despre accesările înregistrate.
Pentru a utiliza acest serviciu este necesară autentificarea prin semnătură electronică, inclusiv semnătura mobilă sau cea disponibilă pe suport USB, după caz.
Sergiu Bozianu a povestit că și-a verificat propriul istoric și a observat o accesare înregistrată în timpul nopții, în perioada incidentului. El a spus că, în cazul său, accesarea era asociată unor informații din domeniul stării civile și că ora i s-a părut neobișnuită.
Acest exemplu nu demonstrează, de unul singur, că fiecare accesare înregistrată în acea perioadă a fost neautorizată. Totuși, expertul consideră că asemenea situații trebuie analizate și explicate, iar sistemele ar trebui să dispună de filtre capabile să detecteze și să blocheze automat activitățile suspecte.
Dacă o persoană observă o accesare pe care nu o recunoaște, este important să păstreze informațiile disponibile și să solicite clarificări instituției responsabile. În același timp, autoritățile trebuie să comunice transparent ce tipuri de accesări au fost legitime și care sunt legate de incident.
Ce trebuie să facem pentru a ne proteja
Experții recomandă mai multe măsuri de precauție, chiar și în cazul persoanelor care nu știu încă dacă datele lor au fost accesate.
Fiți atenți la apelurile și mesajele neașteptate. Escrocii se pot prezenta drept angajați ai unei bănci, ai unei instituții publice sau ai unei companii cunoscute.
Nu oferiți parole, coduri PIN, date complete ale cardului sau coduri de autentificare. Nici faptul că apelantul cunoaște date personale nu îi confirmă identitatea.
Nu accesați linkuri suspecte și nu instalați aplicații de control la distanță la solicitarea unor persoane care vă contactează.
Folosiți parole diferite pentru servicii diferite. Dacă ați reutilizat aceeași parolă pentru mai multe conturi, schimbați-o, în special pentru e-mail și serviciile financiare.
Activați autentificarea în doi pași pentru e-mail, rețele sociale și celelalte conturi care oferă această opțiune.
Verificați periodic tranzacțiile bancare și notificările de la bancă. Dacă observați o operațiune necunoscută, contactați imediat instituția financiară prin canalele sale oficiale.
Urmăriți istoricul accesărilor datelor personale prin modulul disponibil în EVO sau în cabinetul personal, dacă aveți posibilitatea de autentificare.
Solicitați explicații dacă identificați accesări suspecte și păstrați dovezile relevante.
Experții recomandă, de asemenea, prudență față de mesajele care încearcă să provoace panică sau care promit verificarea rapidă a datelor personale prin intermediul unor linkuri necunoscute.
Cine răspunde pentru breșa de securitate și ce urmează
O altă întrebare rămasă fără răspuns este cine poartă responsabilitatea pentru faptul că sistemele guvernamentale au permis accesarea neautorizată a datelor. Mihai Lupașcu a declarat că este prematur să fie desemnați vinovații înainte de finalizarea investigației.
„Analiza incidentului, când va fi finalizată, o să arate în detaliu sau mai clar toate mecanismele care nu au mers bine și care au dus la acest incident”, a spus directorul Agenției pentru Securitate Cibernetică.
Acesta a explicat că incidentele majore pot apărea atunci când mai multe mecanisme de protecție nu funcționează corespunzător și că responsabilitatea trebuie stabilită pe baza concluziilor tehnice.
Sergiu Bozianu a cerut, la rândul său, clarificări privind responsabilitățile instituțiilor care au dezvoltat, administrat și supravegheat sistemele implicate. În opinia sa, investigația ar trebui să urmărească atât autorii externi ai atacului, cât și eventuala neglijență în administrarea și protejarea platformelor.
Expertul a mai afirmat că persoanele care consideră că datele lor au fost prelucrate ilegal pot solicita explicații instituțiilor responsabile și se pot adresa Centrului Național pentru Protecția Datelor cu Caracter Personal sau instanței de judecată, în condițiile legii. Eventualele despăgubiri depind de circumstanțele concrete și de stabilirea răspunderii.
În paralel, autoritățile urmează să stabilească ce informații au fost accesate în cazul fiecărui cetățean, să clarifice amploarea incidentului și să comunice măsurile necesare pentru limitarea consecințelor.