Persoanele ale căror date ar fi putut fi sustrase în urma incidentului de securitate cibernetică pot verifica dacă informațiile lor au fost accesate, direct din aplicația EVO. Agenția de Guvernare Electronică a publicat o serie de răspunsuri la cele mai frecvente întrebări și recomandări pentru cetățeni, inclusiv pentru cei care nu folosesc această aplicație. Reprezentanții instituției avertizează că datele ar putea proveni din registrele de stat, nu din EVO.
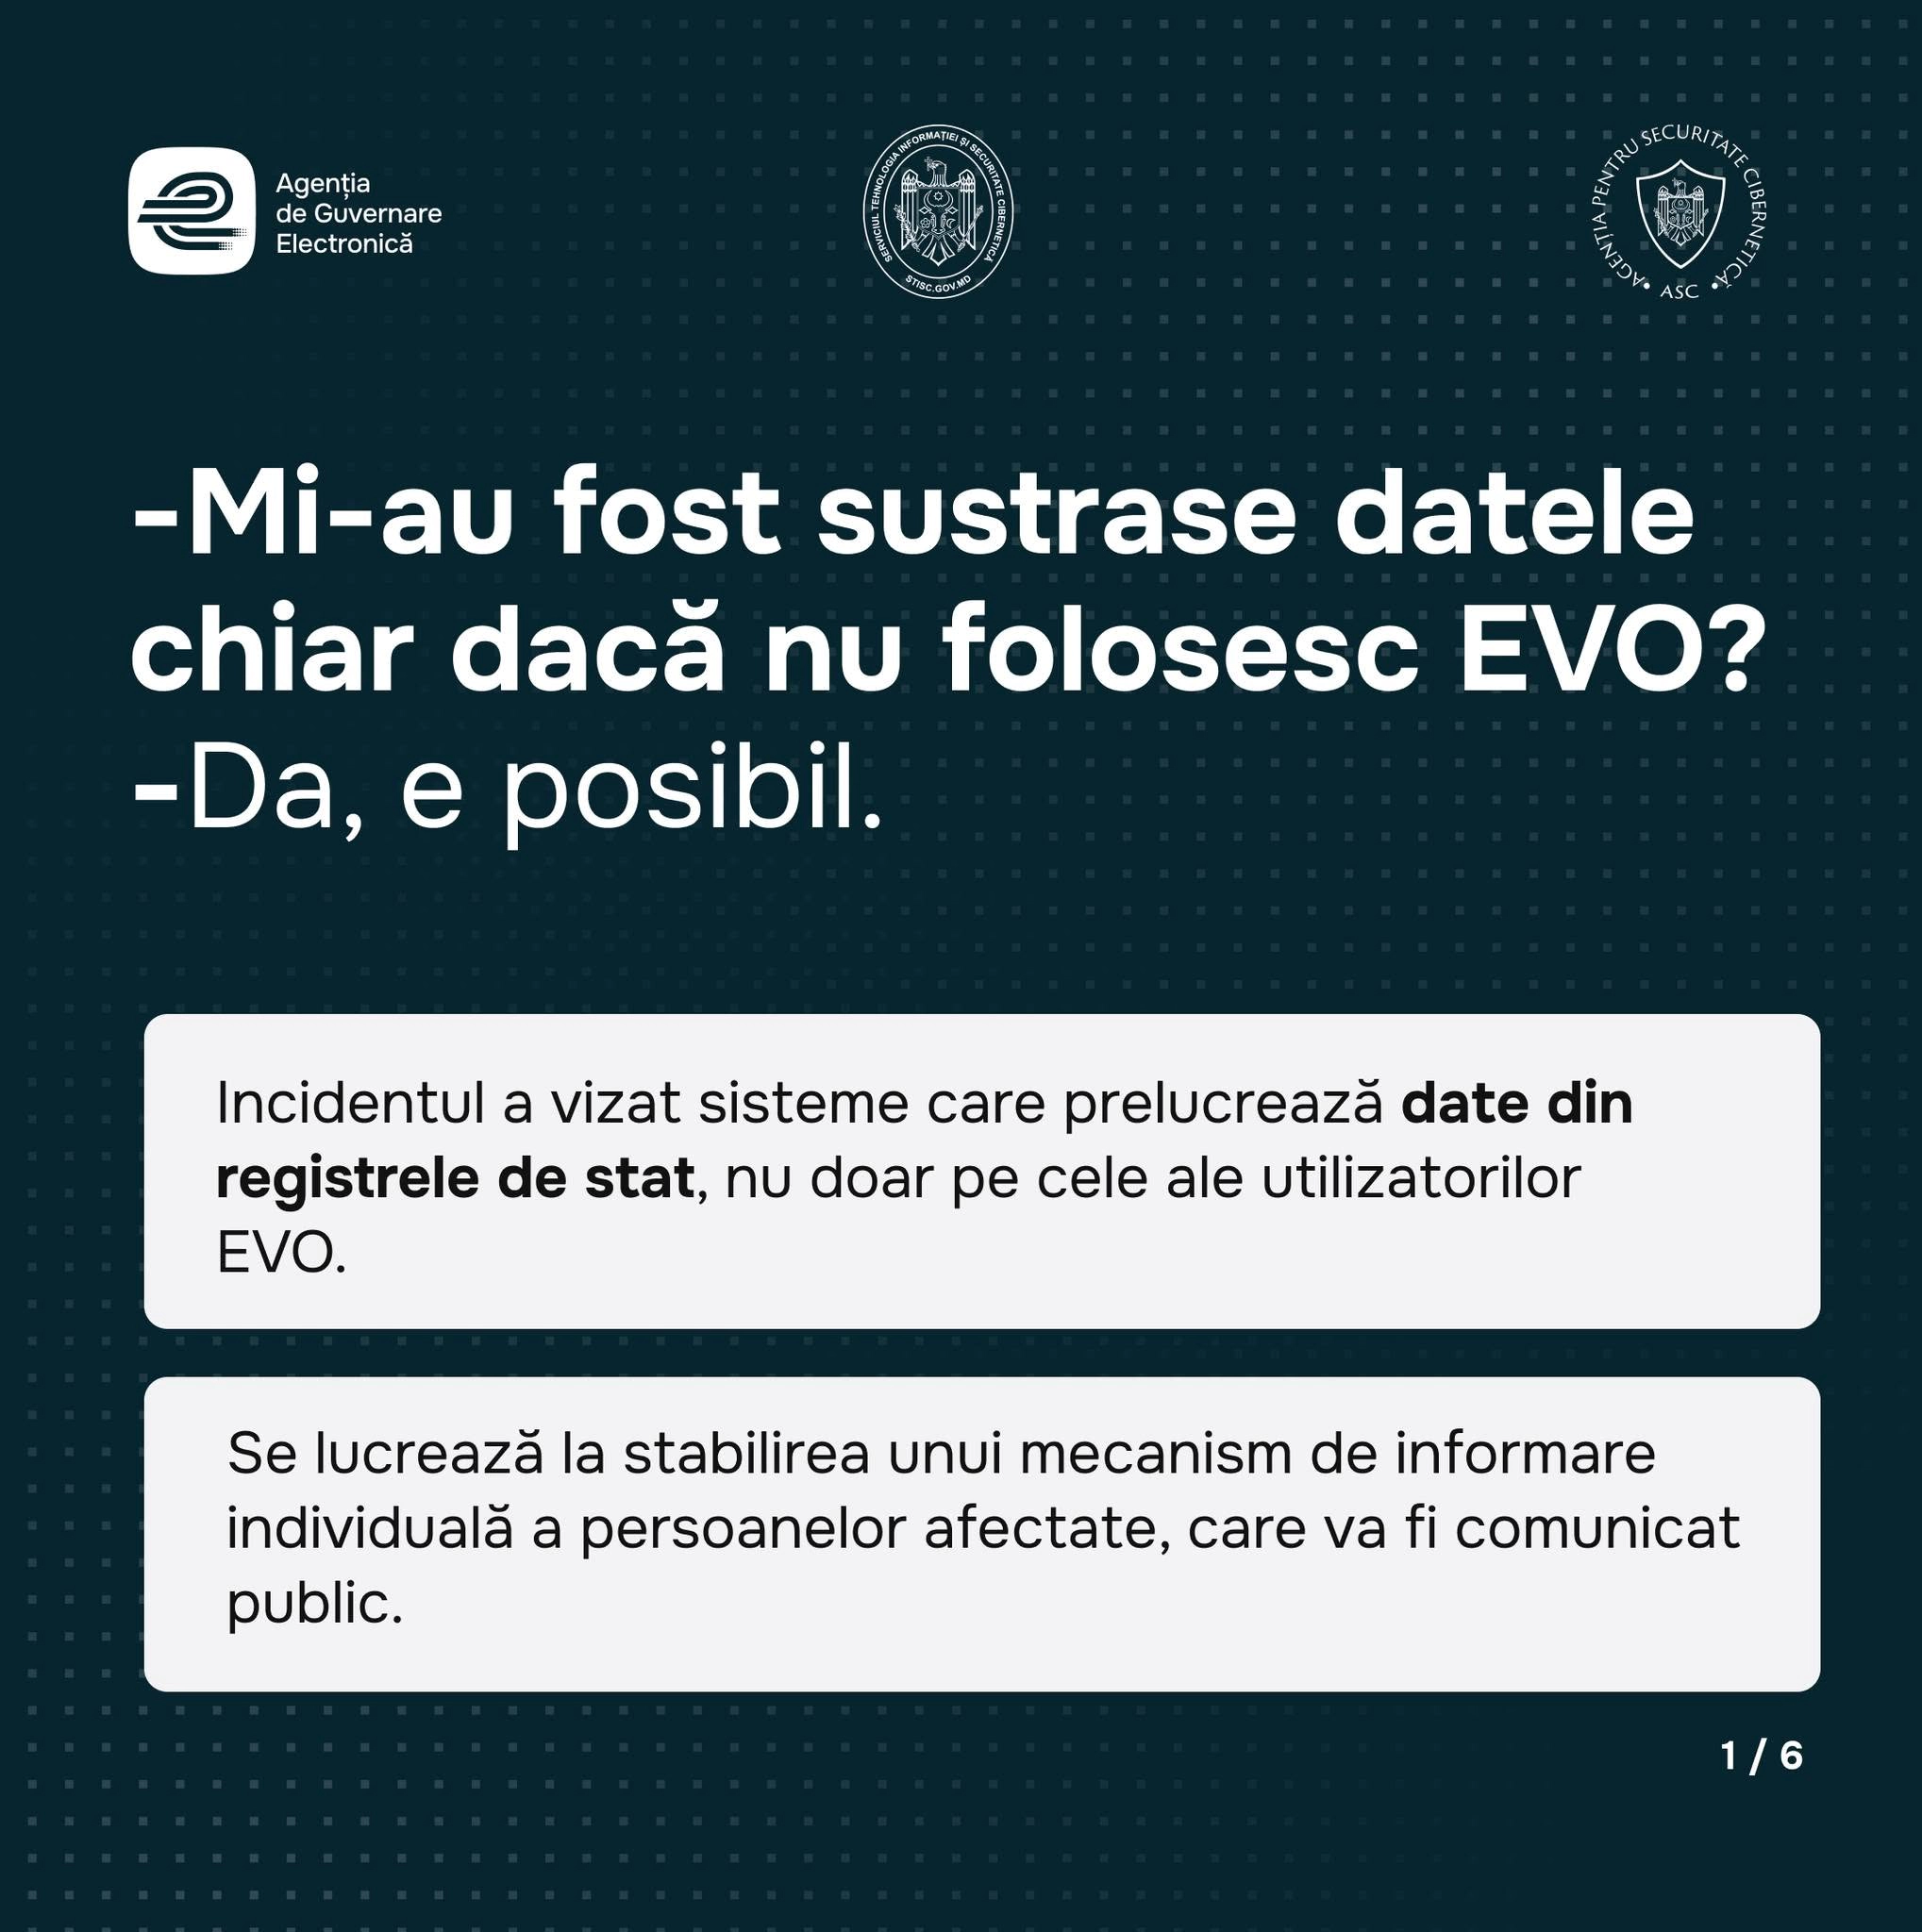
Potrivit Agenției de Guvernare Electronică, faptul că o persoană nu utilizează aplicația EVO nu înseamnă că datele sale nu ar fi putut fi vizate de incident. Informațiile provin din registrele de stat, iar persoanele afectate direct urmează să fie informate suplimentar.
Cum verifici dacă datele tale au fost accesate
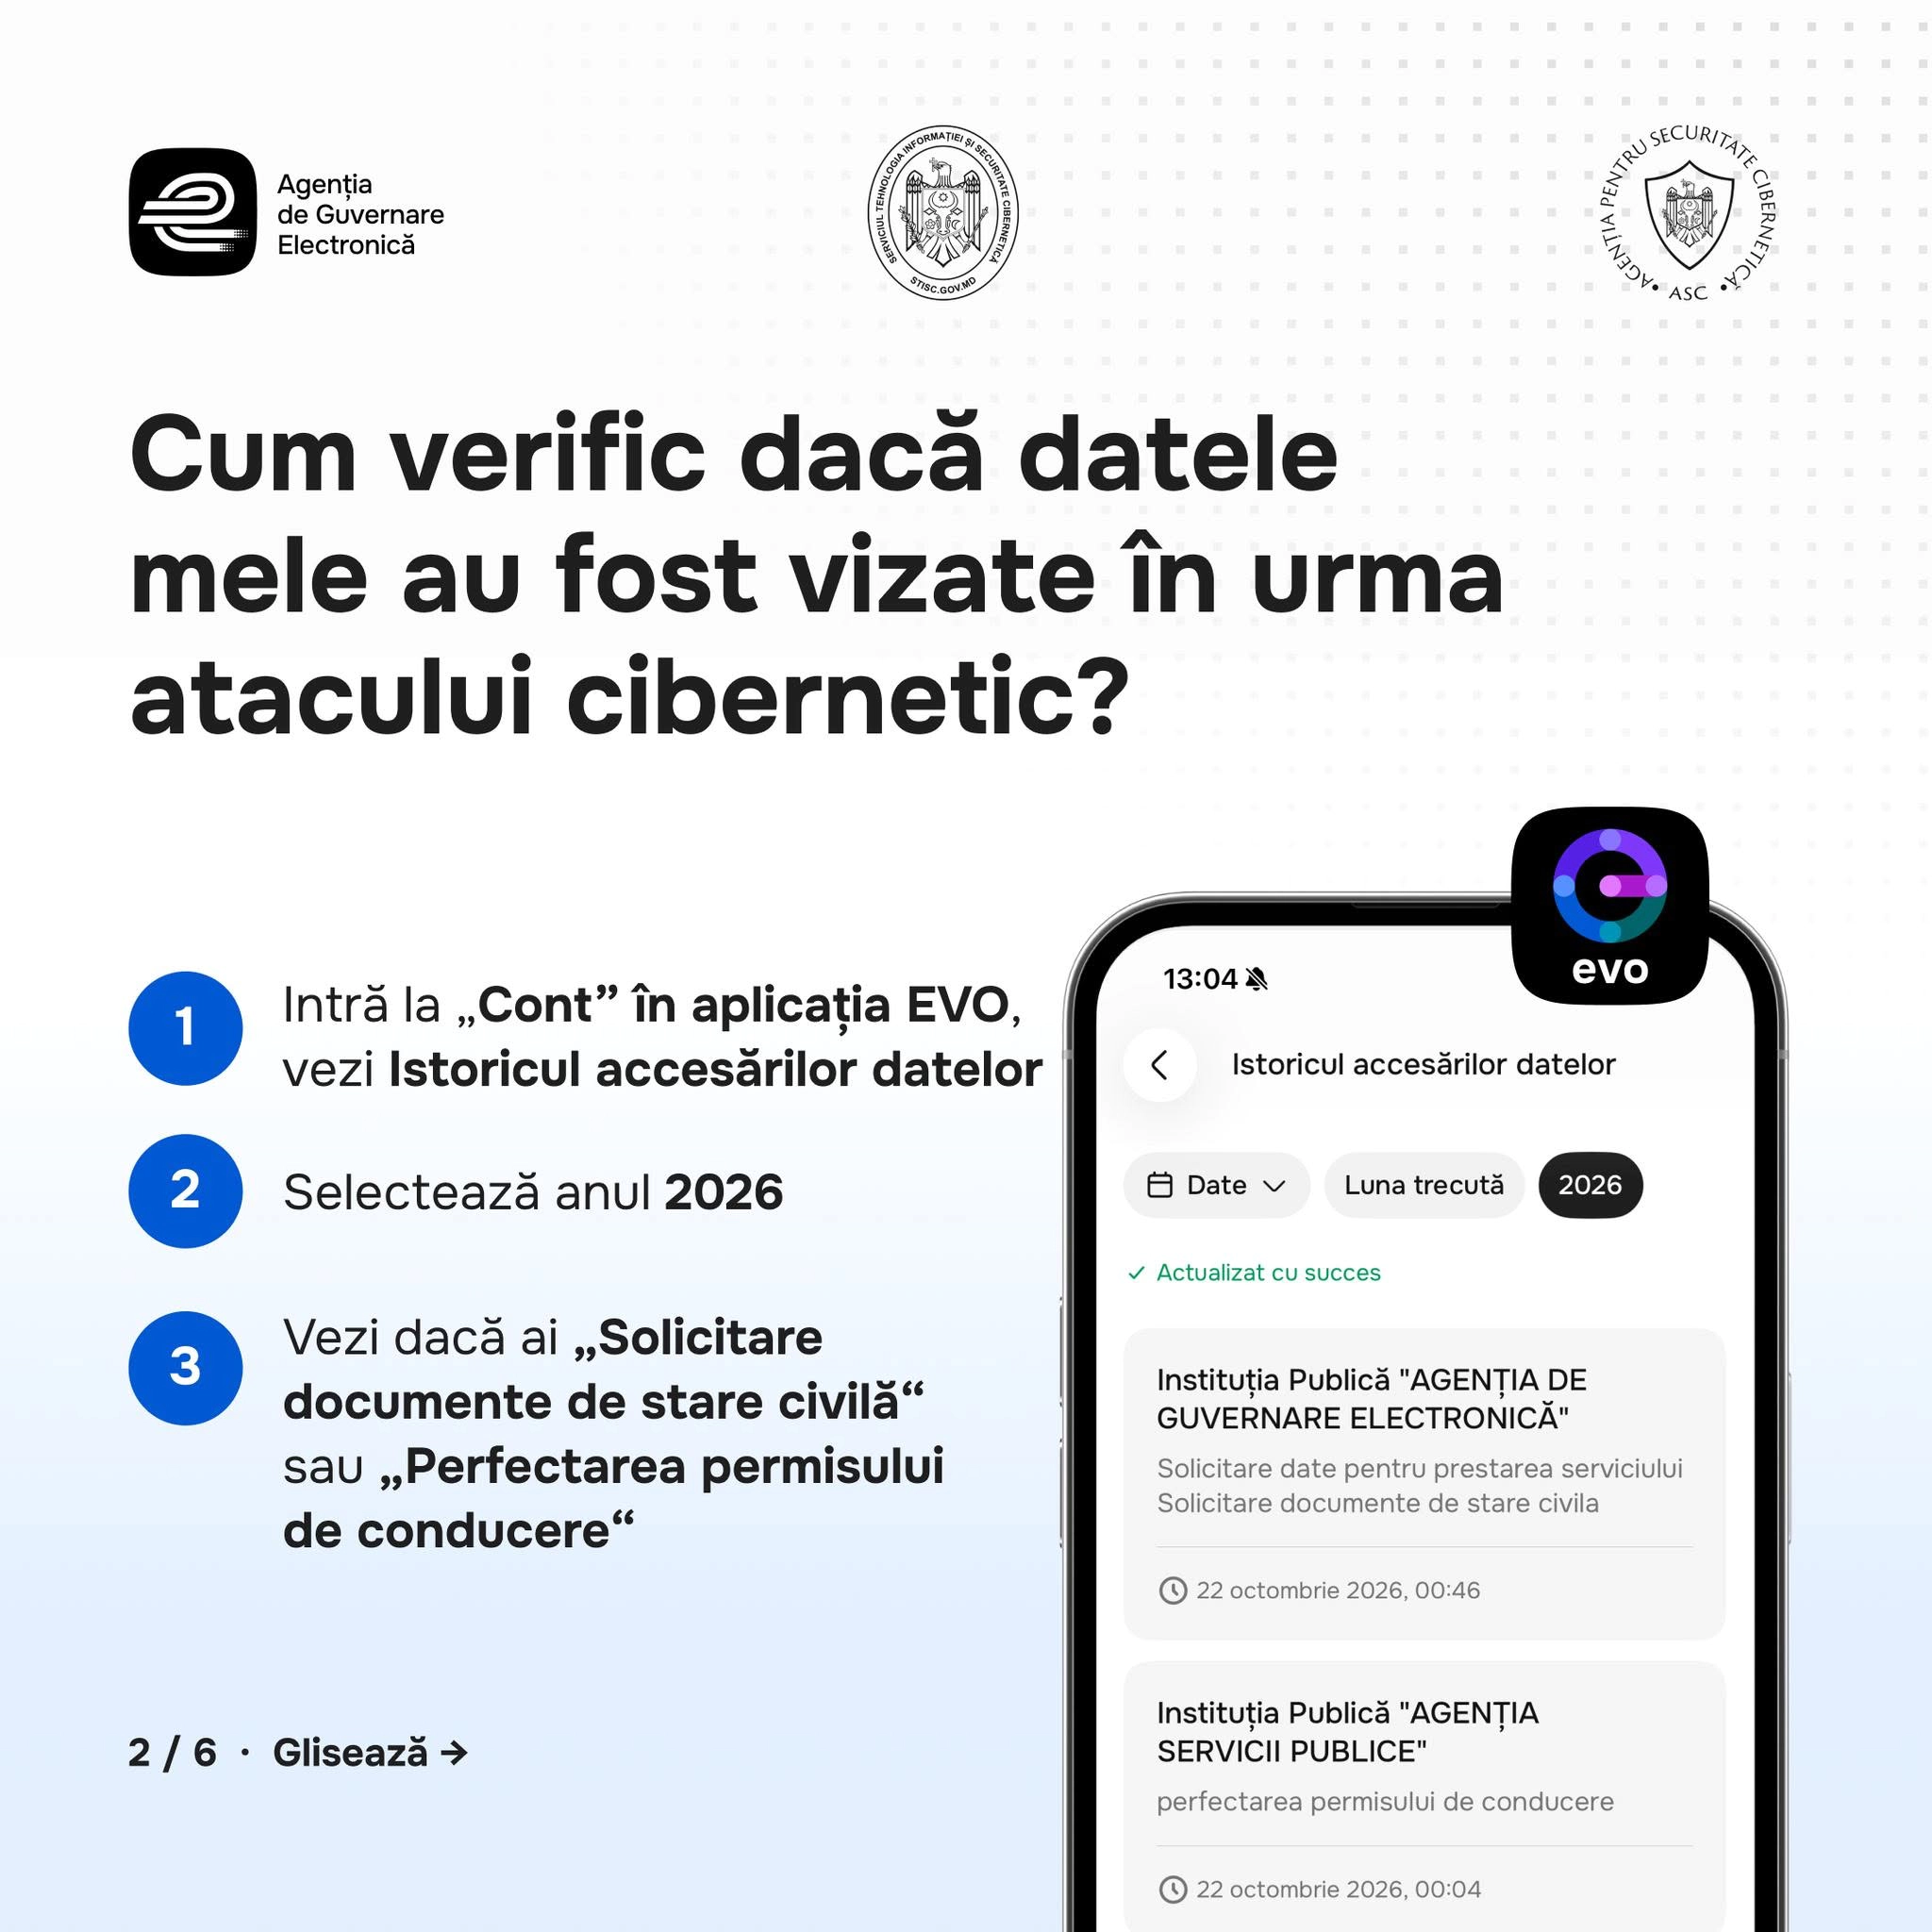
Cetățenii pot verifica istoricul accesărilor direct în aplicația EVO. Pentru aceasta, trebuie să intre în secțiunea Cont → Istoricul accesărilor datelor, apoi să selecteze perioada actuală, respectiv anul 2026.
Acolo trebuie să verifice dacă apar notificări privind accesarea datelor pentru două tipuri de solicitări: eliberarea documentelor de stare civilă și perfectarea permisului de conducere.
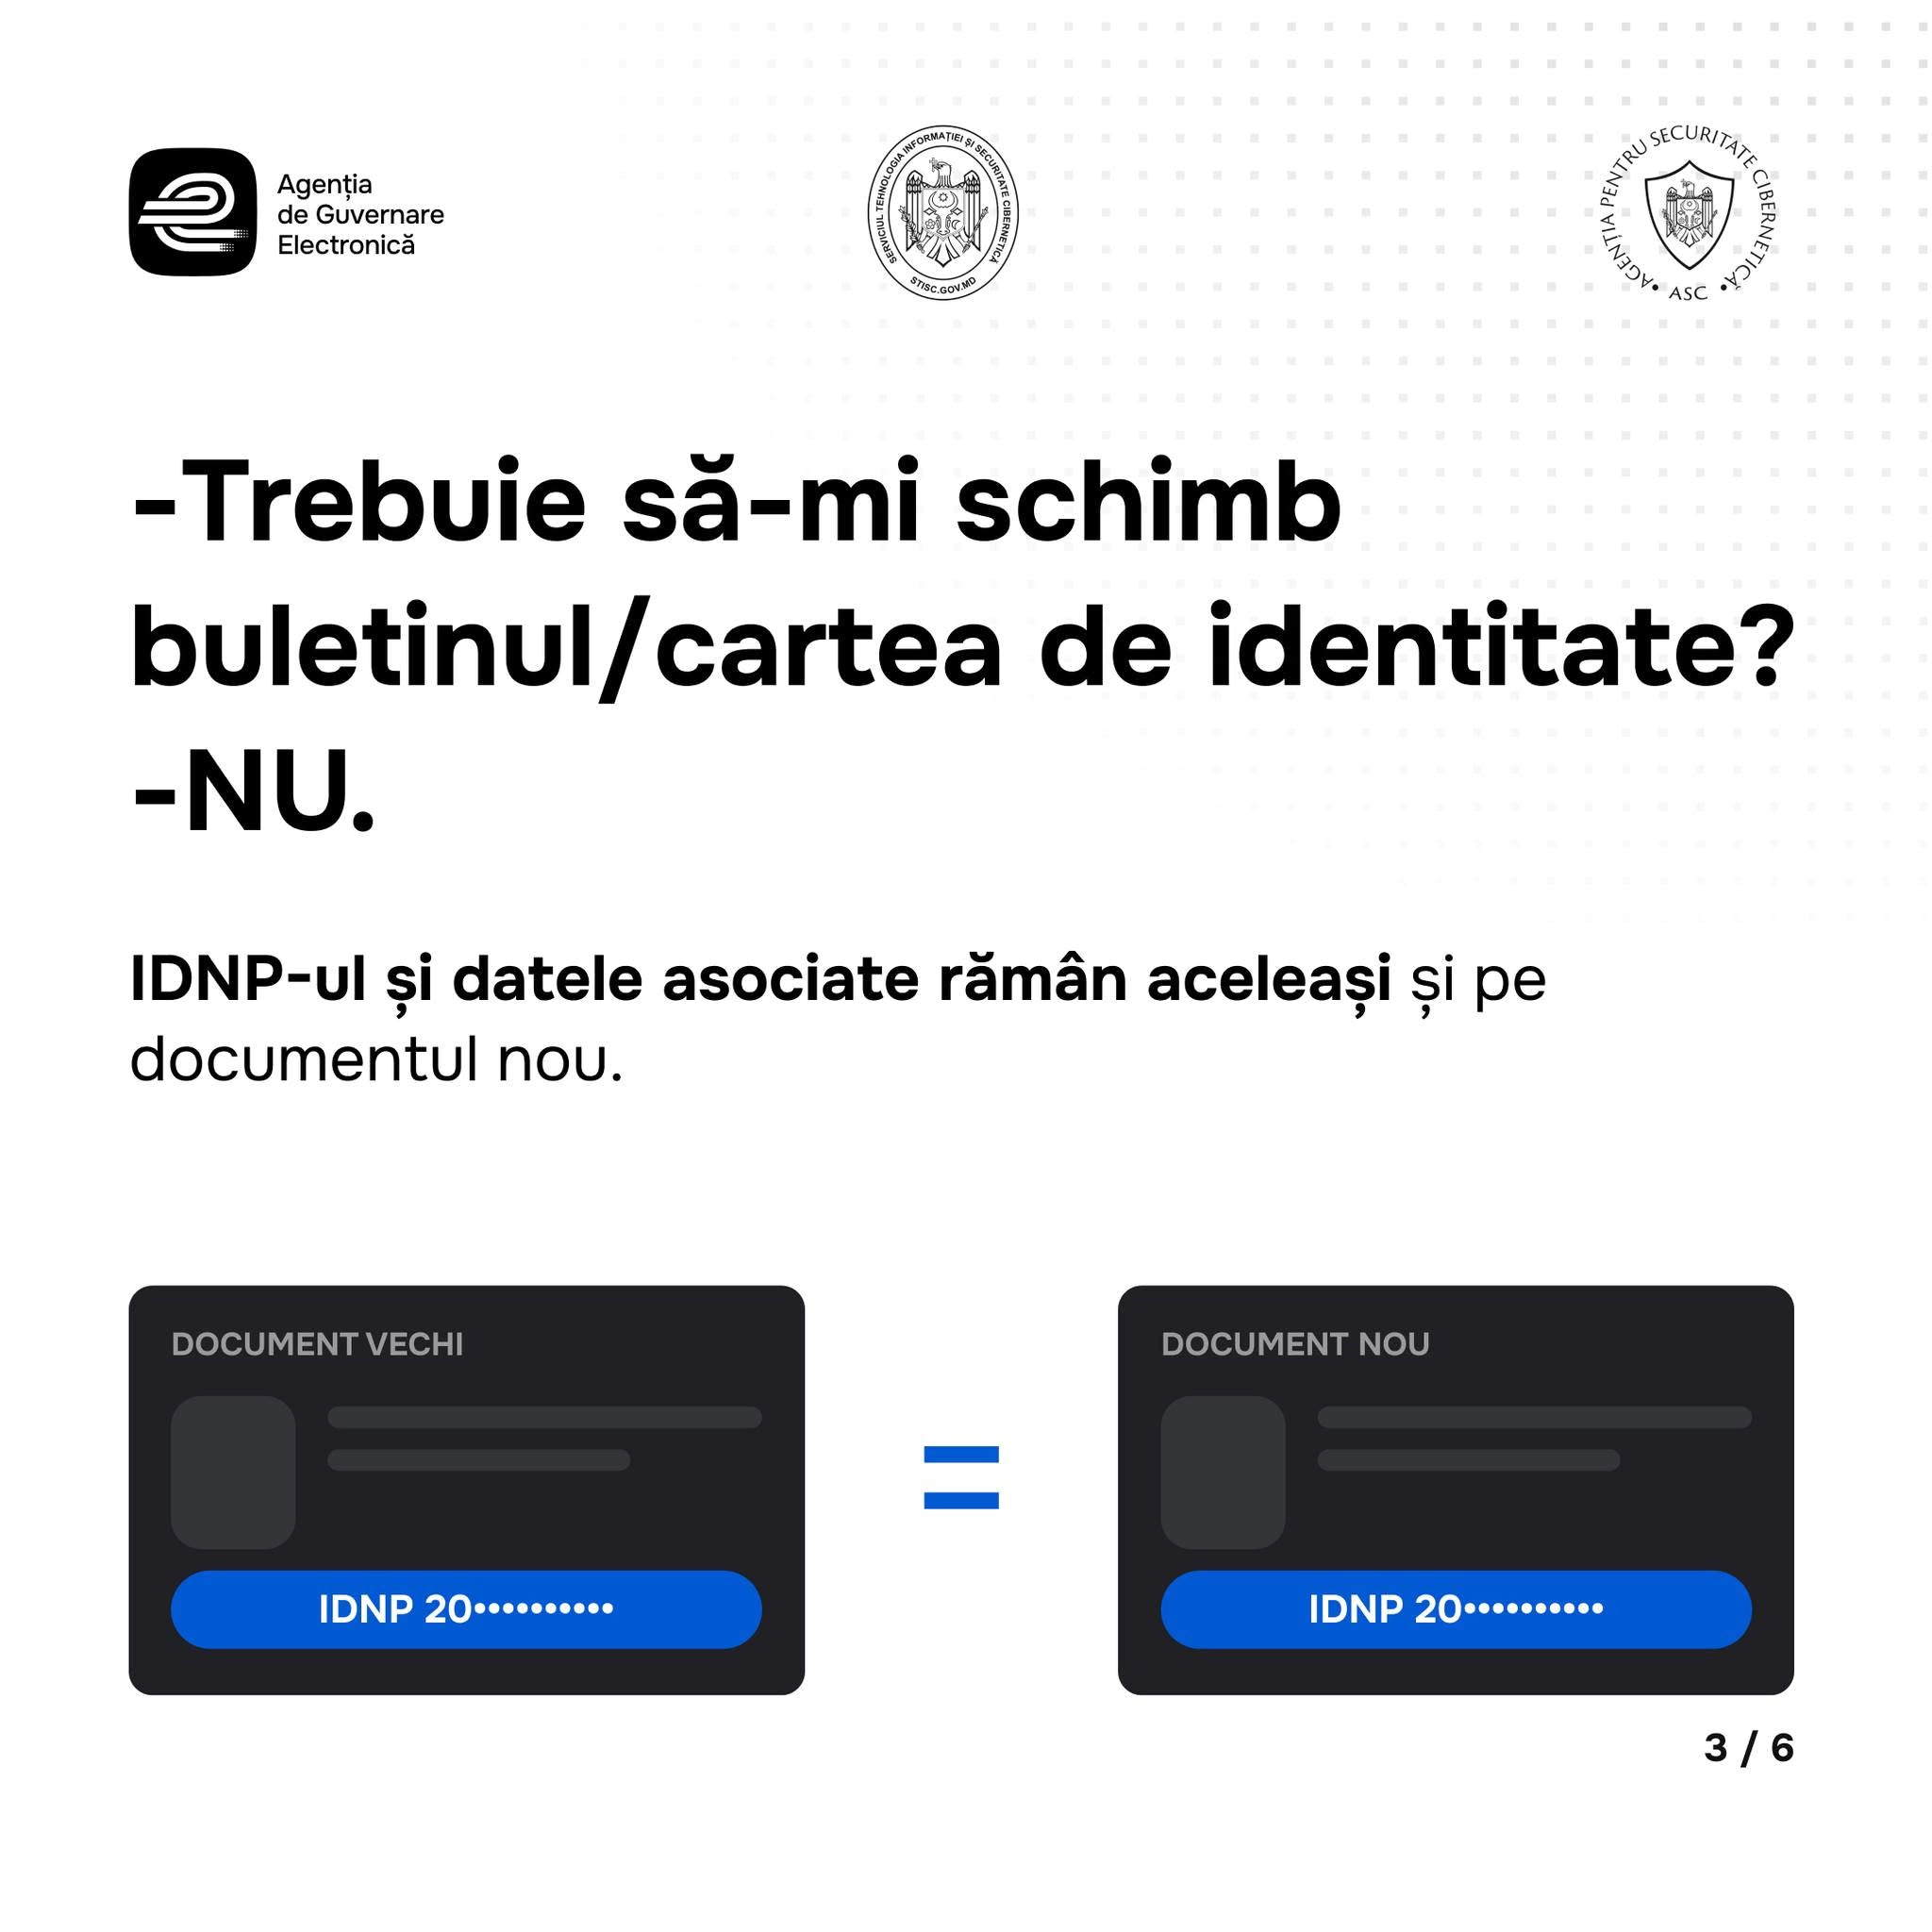
Trebuie schimbat buletinul?
Agenția precizează că schimbarea actului de identitate nu este necesară. IDNP-ul și celelalte date personale rămân aceleași chiar și după eliberarea unui document nou.
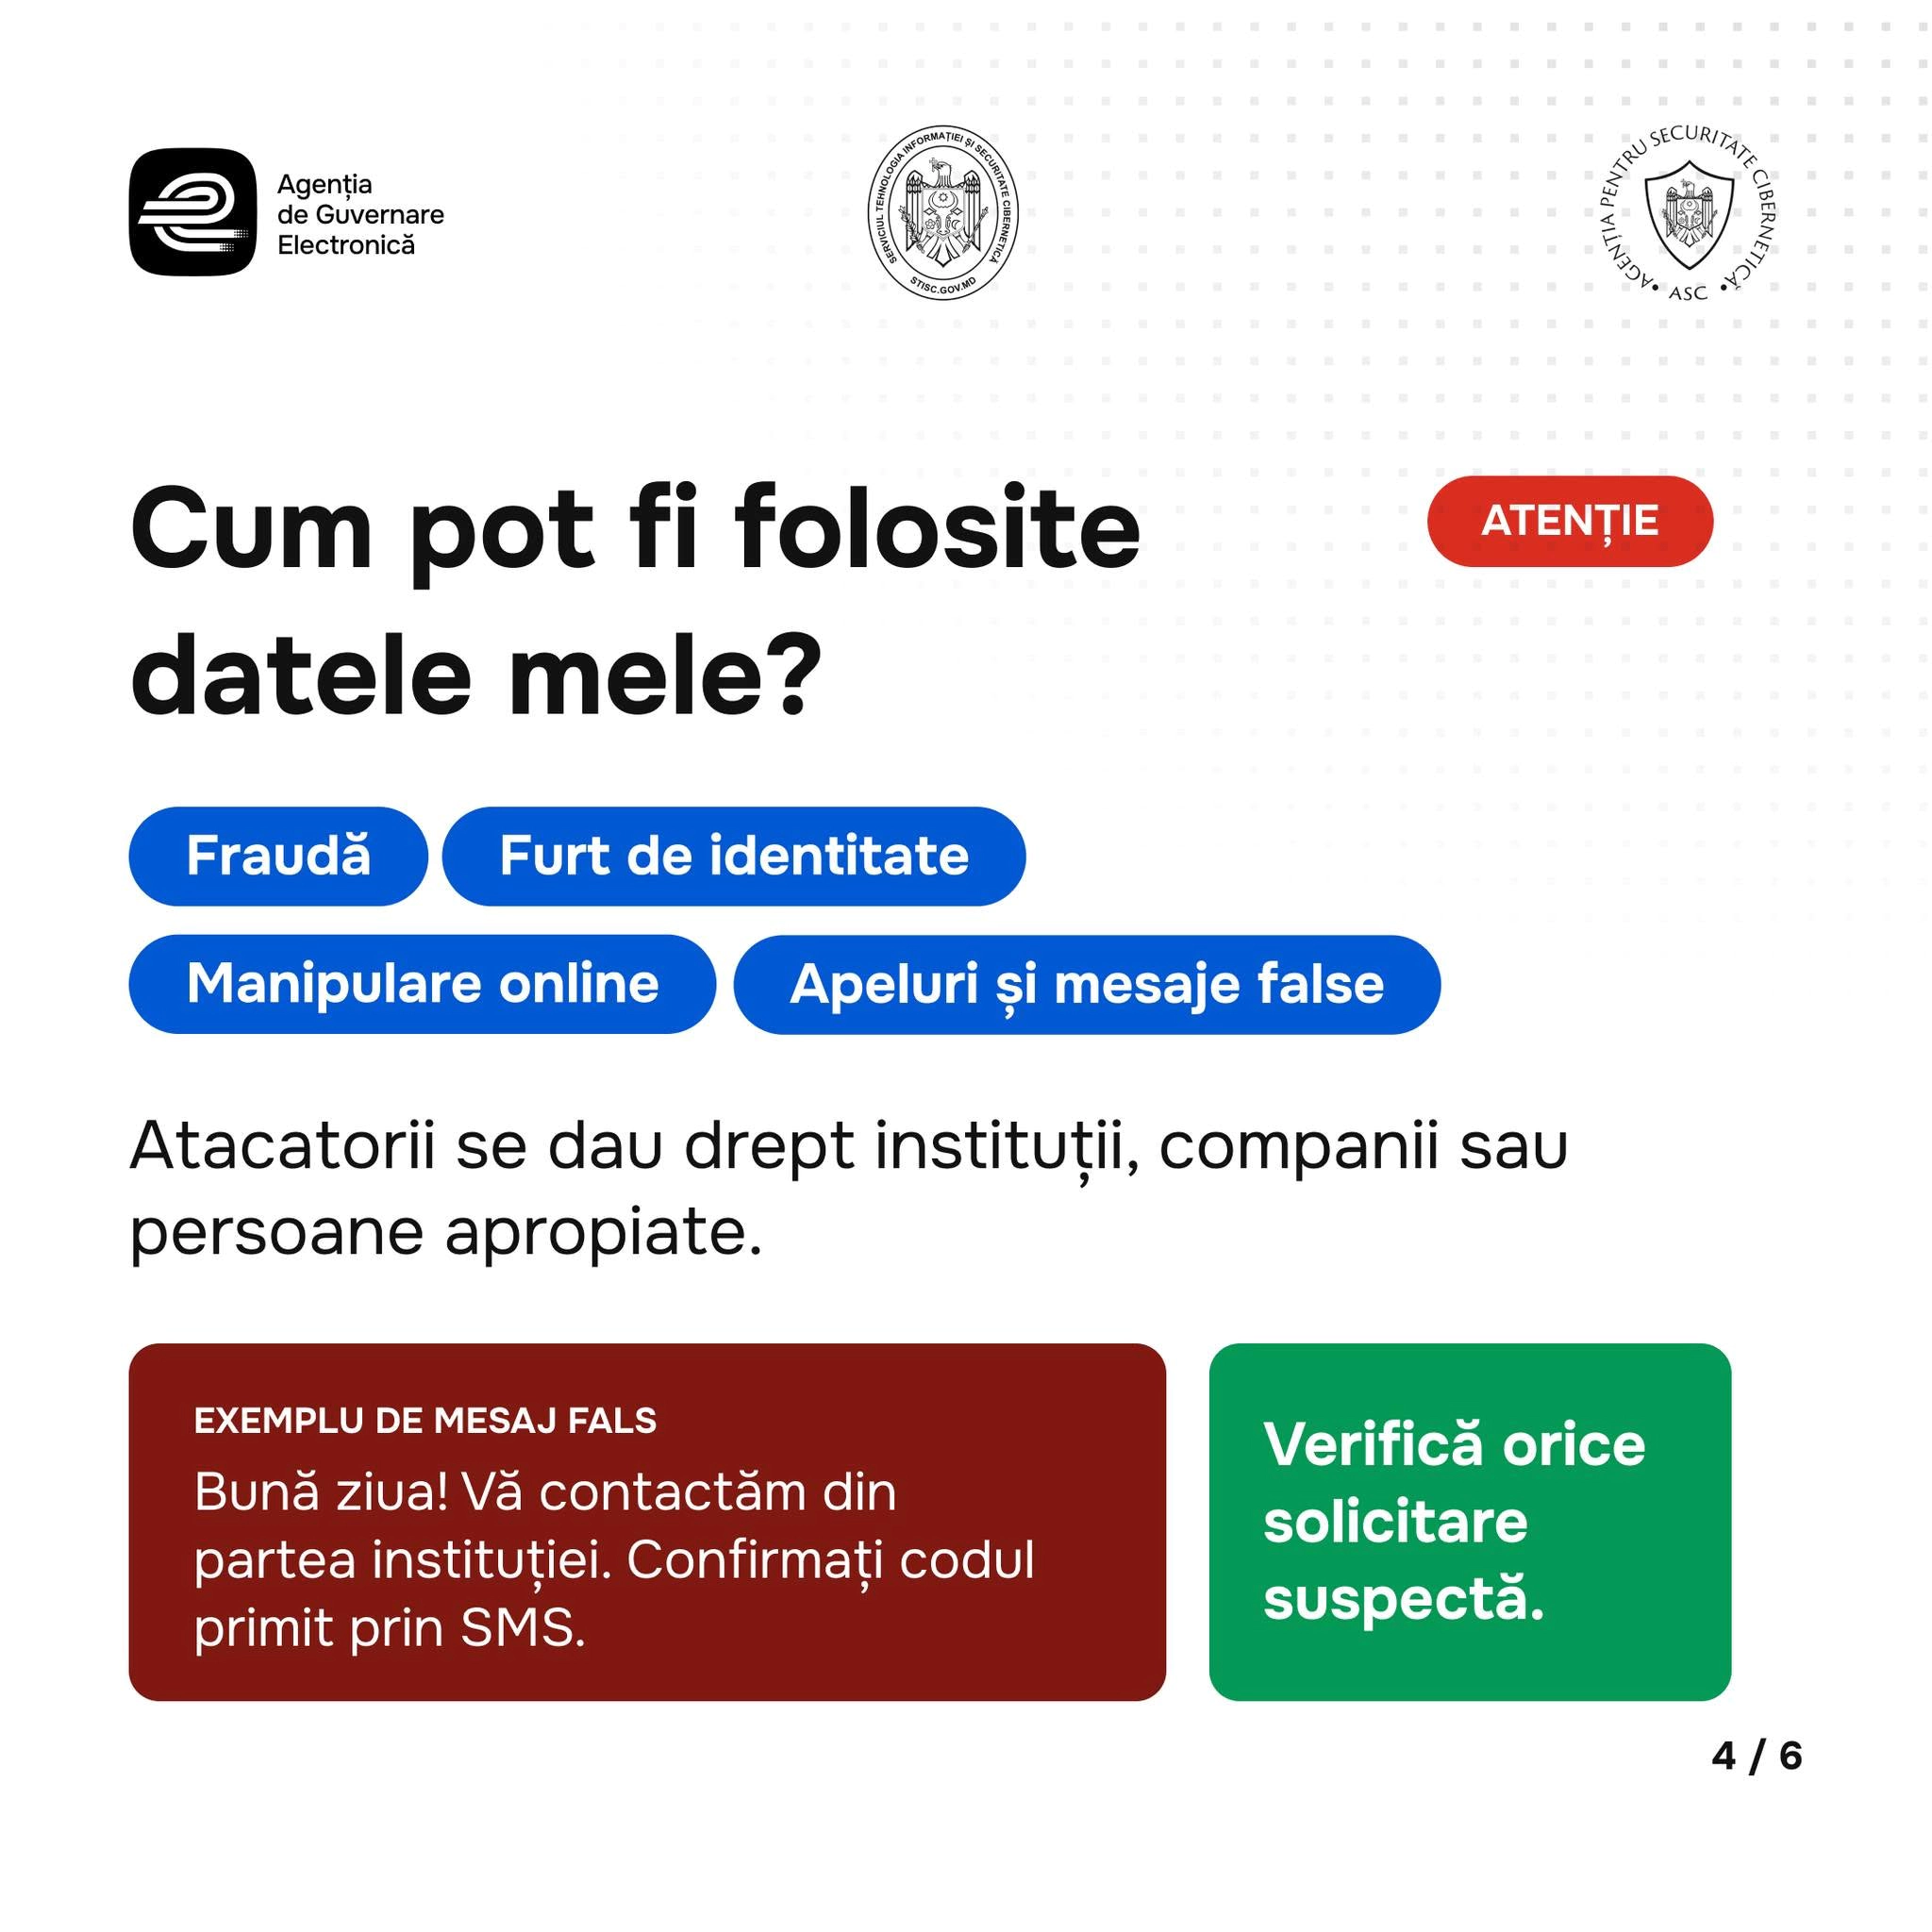
În schimb, cetățenii sunt îndemnați să fie atenți la apelurile telefonice și mesajele suspecte. Escrocii s-ar putea prezenta drept reprezentanți ai unor instituții publice, companii, bănci sau chiar persoane cunoscute, pentru a obține informații confidențiale.
Cum te protejezi de tentativele de fraudă
Reprezentanții instituției recomandă cetățenilor să nu divulge nimănui datele cardului bancar, parolele sau codurile de securitate și să nu confirme plăți pe care nu le-au inițiat.
Dacă observă solicitări suspecte în conturile lor, oamenii sunt îndemnați să contacteze imediat instituția vizată sau persoana în numele căreia a fost făcută solicitarea.
Unde poți cere informații oficiale
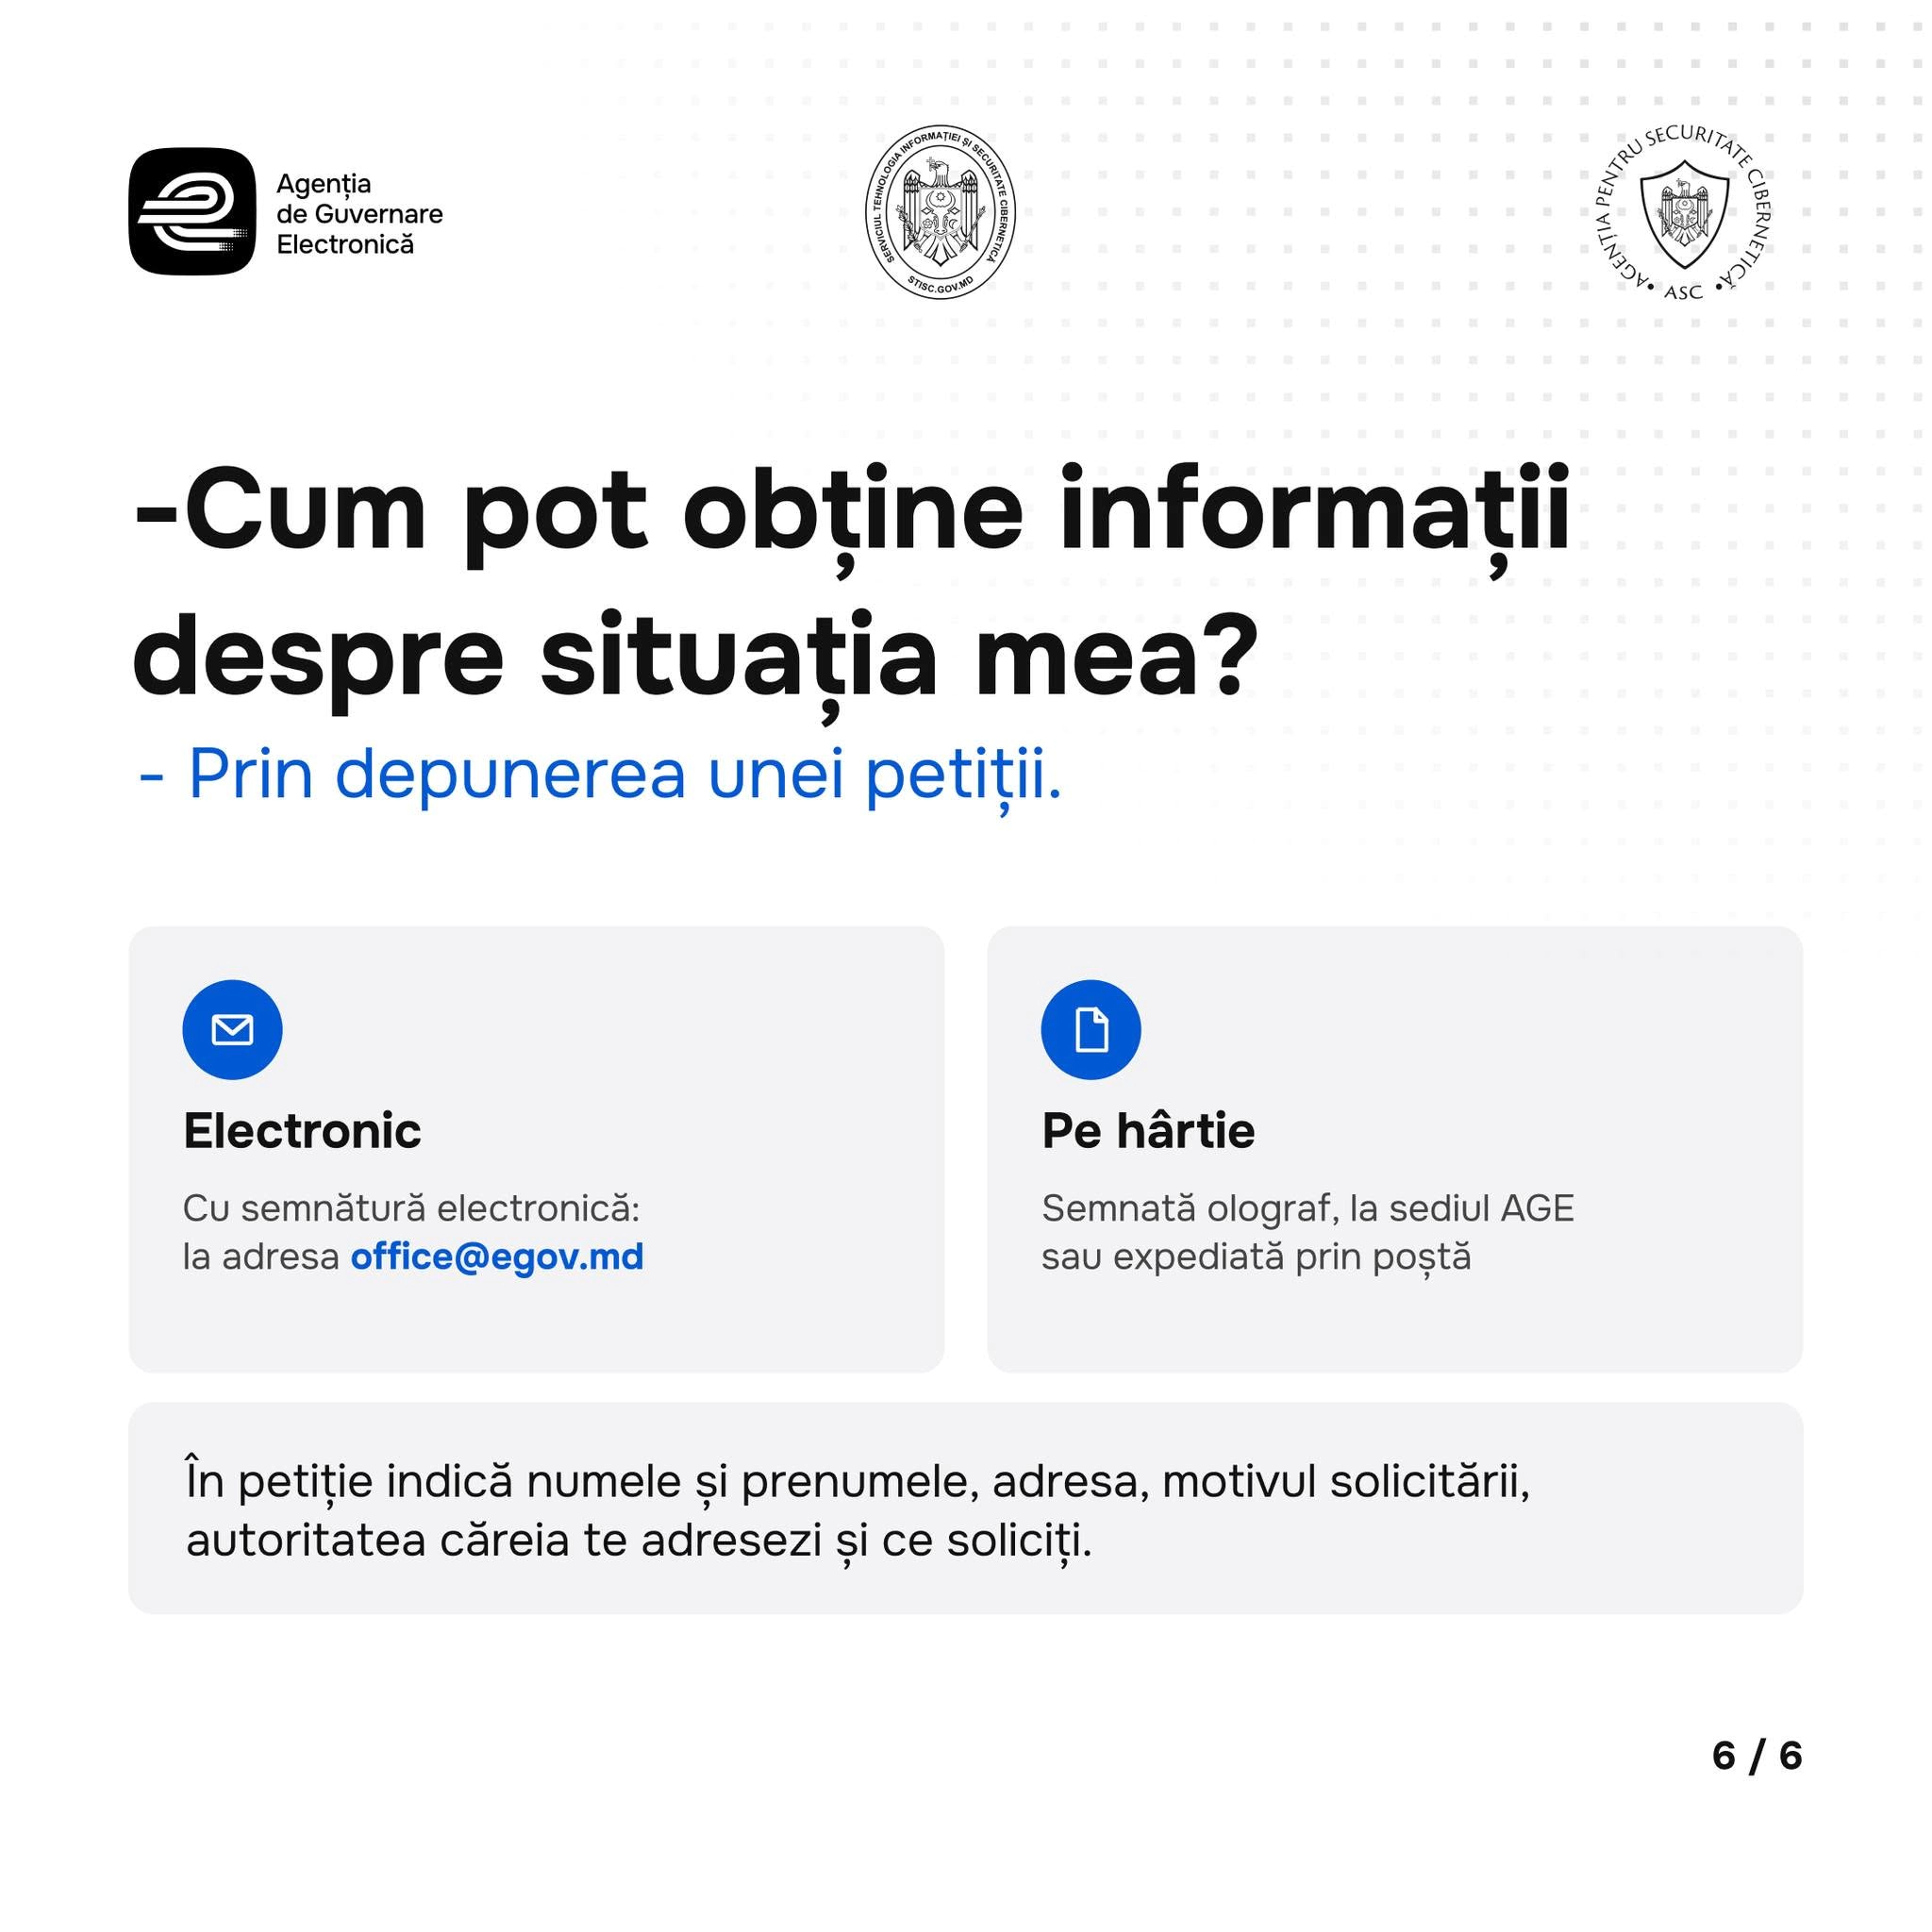
Persoanele care au nevoie de clarificări suplimentare pot depune o petiție semnată electronic la adresa office@egov.md sau pot transmite o solicitare pe suport de hârtie, semnată olograf, la sediul Agenției de Guvernare Electronică.
Instituția anunță că va continua să informeze publicul despre măsurile întreprinse și evoluția situației prin intermediul canalelor oficiale.
Atac cibernetic în Republica Moldova
Datele cu caracter personal a peste 750 de mii de moldoveni au fost extrase neautorizat în urma atacului cibernetic din ultimele zile. În total, atacatorii au încercat să acceseze informații asociate unui milion de numere de identificare. Potrivit investigațiilor preliminare, datele sustrase includ nume, informații despre membrii familiei, pensii, permise de conducere și unele date financiare. Autoritățile spun că au oprit atacul și continuă verificările sistemelor afectate.
Audieri la Parlament
Instituțiile statului vor fi audiate miercuri, 4 noiembrie, în Parlament, după atacul cibernetic în urma căruia au fost furate date personale asociate cu circa 750.000 de IDNP-uri. În timp ce opoziția cere crearea unei comisii parlamentare de anchetă, ieri, președintele Parlamentului, Igor Grosu, a spus că incidentul poate fi examinat în cadrul audierilor organizate de Comisia securitate națională, apărare și ordine publică.
Procuratura investighează divulgarea datelor personale
Astăzi, Procuratura municipiului Chișinău a anunțat că a pornit un dosar penal în contextul informațiilor apărute după atacul cibernetic din Republica Moldova.