Cele aproximativ 750 de mii de persoane vizate de atacul cibernetic asupra sistemelor guvernamentale nu trebuie să aștepte neapărat notificarea oficială pentru a verifica dacă informațiile lor personale au fost accesate. Există un instrument online care le permite să consulte istoricul accesărilor datelor. Acesta este disponibil în platforma EVO sau în cabinetul personal, prin modulul „Cine ți-a accesat datele”. Totuși, experții atrag atenția că o accesare înregistrată nu înseamnă automat că informațiile au fost furate.
Pentru a consulta istoricul, cetățenii trebuie să acceseze modulul „Cine ți-a accesat datele”, disponibil prin platforma EVO sau în cabinetul personal. Serviciul poate fi utilizat doar după autentificarea cu semnătură electronică, fie mobilă, fie pe suport USB.
Prin intermediul acestuia, utilizatorii pot consulta informațiile despre accesările înregistrate ale datelor lor personale și pot vedea când au avut loc anumite operațiuni. Astfel, dacă observă o activitate pe care nu o recunosc sau care li se pare neobișnuită, pot solicita explicații instituției responsabile.
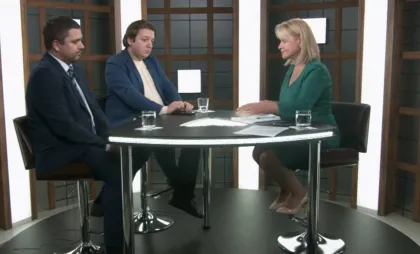
Expertul în protecția datelor cu caracter personal, Sergiu Bozianu, a povestit în emisiunea „În Profunzime” că și-a verificat propriul istoric și a observat o accesare înregistrată în timpul nopții, chiar în perioada în care a fost detectat atacul cibernetic.
„Personal am verificat, mie mi-au accesat datele la data de 22, la ora 1 și 50 de minute. În cazul meu a fost stare civilă, cerere de perfectare a actelor”, a relatat expertul.
Acesta a spus că ora la care a fost înregistrată operațiunea i s-a părut neobișnuită și consideră că asemenea situații trebuie analizate. În opinia sa, sistemele informatice ar trebui să dispună de mecanisme care să identifice automat activitățile suspecte și să le blocheze atunci când există indicii că accesarea nu este legitimă.
Totuși, simpla apariție a unei operațiuni în istoricul accesărilor nu demonstrează că datele au fost extrase de hackeri. O accesare poate avea și o explicație legitimă, iar cetățenii trebuie să ceară clarificări instituției care gestionează informațiile respective.
De asemenea, verificarea istoricului nu oferă, de una singură, confirmarea că datele unei persoane au ajuns în posesia atacatorilor. Autoritățile urmează să informeze individual persoanele afectate, după finalizarea investigației, și să precizeze ce categorii de informații au fost accesate în fiecare caz.
Ce trebuie să facem pentru a ne proteja
Până când autoritățile vor clarifica amploarea incidentului și vor anunța persoanele vizate, experții recomandă prudență, în special în cazul apelurilor telefonice și al mesajelor neașteptate. Informațiile personale ajunse în posesia unor persoane rău intenționate ar putea fi folosite pentru a face tentative de escrocherie mai convingătoare.
Escrocii se pot prezenta drept angajați ai unei bănci, ai unei instituții publice sau ai unei companii cunoscute. Faptul că un apelant cunoaște numele, IDNP-ul sau alte informații personale nu înseamnă că acesta este cine pretinde că este.
Experții recomandă cetățenilor:
Să nu divulge parole, coduri PIN, datele complete ale cardului sau codurile de autentificare primite prin SMS. Nicio instituție nu ar trebui să le solicite aceste informații prin telefon.
Să nu acceseze linkuri suspecte primite prin SMS, e-mail sau aplicații de mesagerie, chiar dacă mesajele par să provină de la instituții oficiale.
Să nu instaleze aplicații de control la distanță la solicitarea unor persoane care îi contactează telefonic.
Să folosească parole diferite pentru fiecare cont. Dacă aceeași parolă este utilizată pe mai multe platforme, experții recomandă schimbarea ei, în special pentru e-mail și serviciile financiare.
Să activeze autentificarea în doi pași pentru e-mail, rețele sociale și celelalte conturi care oferă această opțiune.
Să verifice periodic tranzacțiile bancare și notificările primite de la bancă. Orice operațiune necunoscută trebuie raportată imediat instituției financiare, prin canalele sale oficiale.
Să consulte istoricul accesărilor datelor personale prin modulul „Cine ți-a accesat datele”, disponibil în EVO sau în cabinetul personal.
Să solicite explicații dacă identifică operațiuni neobișnuite și să păstreze informațiile disponibile, care ar putea fi utile în verificările ulterioare.
Experții mai avertizează că oamenii trebuie să fie atenți la mesajele care încearcă să provoace panică sau care promit verificarea rapidă a datelor personale prin linkuri necunoscute. În contextul atacului cibernetic, astfel de mesaje ar putea deveni, la rândul lor, instrumente prin care escrocii încearcă să obțină informații suplimentare de la cetățeni.